@zhangyy
2020-03-07T12:11:12.000000Z
字数 3815
阅读 992
kubernetes 的 Services
kubernetes系列
- 一: kubernetes 的 Services
一: kubernetes 的 Services
1.1 Service 的概念
Kubernetes Service 定义了这样一种抽象:一个 Pod 的逻辑分组,一种可以访问它们的策略 —— 通常称为微服务。 这一组 Pod 能够被 Service 访问到,通常是通过 Label Selector
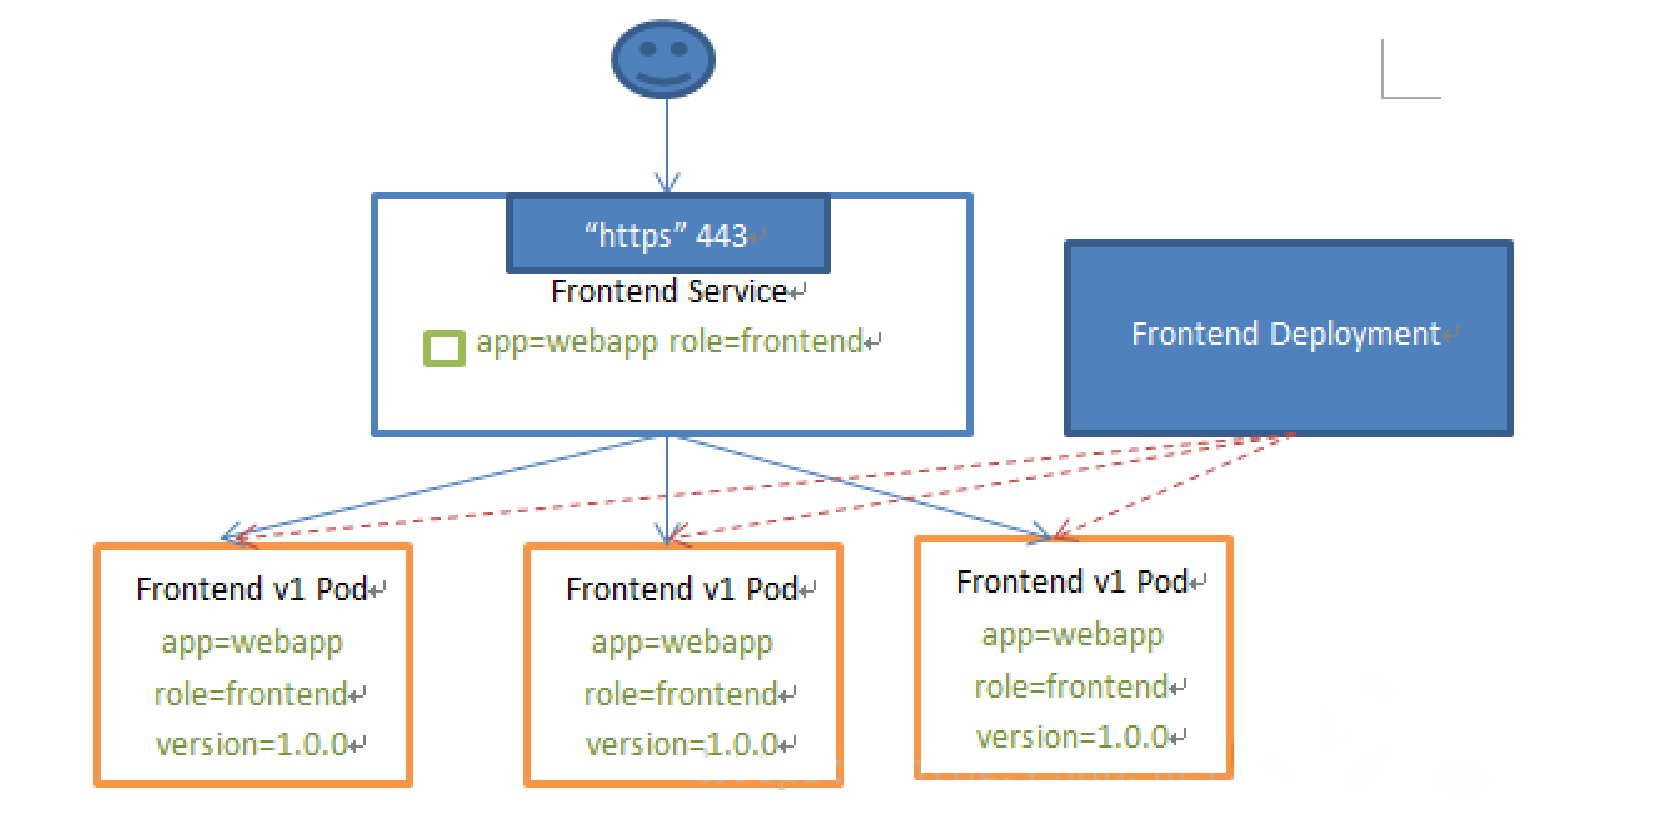
Service能够提供负载均衡的能力,但是在使用上有以下限制:只提供 4 层负载均衡能力,而没有 7 层功能,但有时我们可能需要更多的匹配规则来转发请求,这点上 4 层负载均衡是不支持的
1.2 Service 的类型
Service 在 K8s 中有以下四种类型1.ClusterIp:默认类型,自动分配一个仅 Cluster 内部可以访问的虚拟 IP2.NodePort:在 ClusterIP 基础上为 Service 在每台机器上绑定一个端口,这样就可以通过 : NodePort 来访问该服务3.LoadBalancer:在 NodePort 的基础上,借助 cloud provider 创建一个外部负载均衡器,并将请求转发到: NodePort4.ExternalName:把集群外部的服务引入到集群内部来,在集群内部直接使用。没有任何类型代理被创建,这只有 kubernetes 1.7 或更高版本的 kube-dns 才支持
1.3 VIP 和 Service 代理
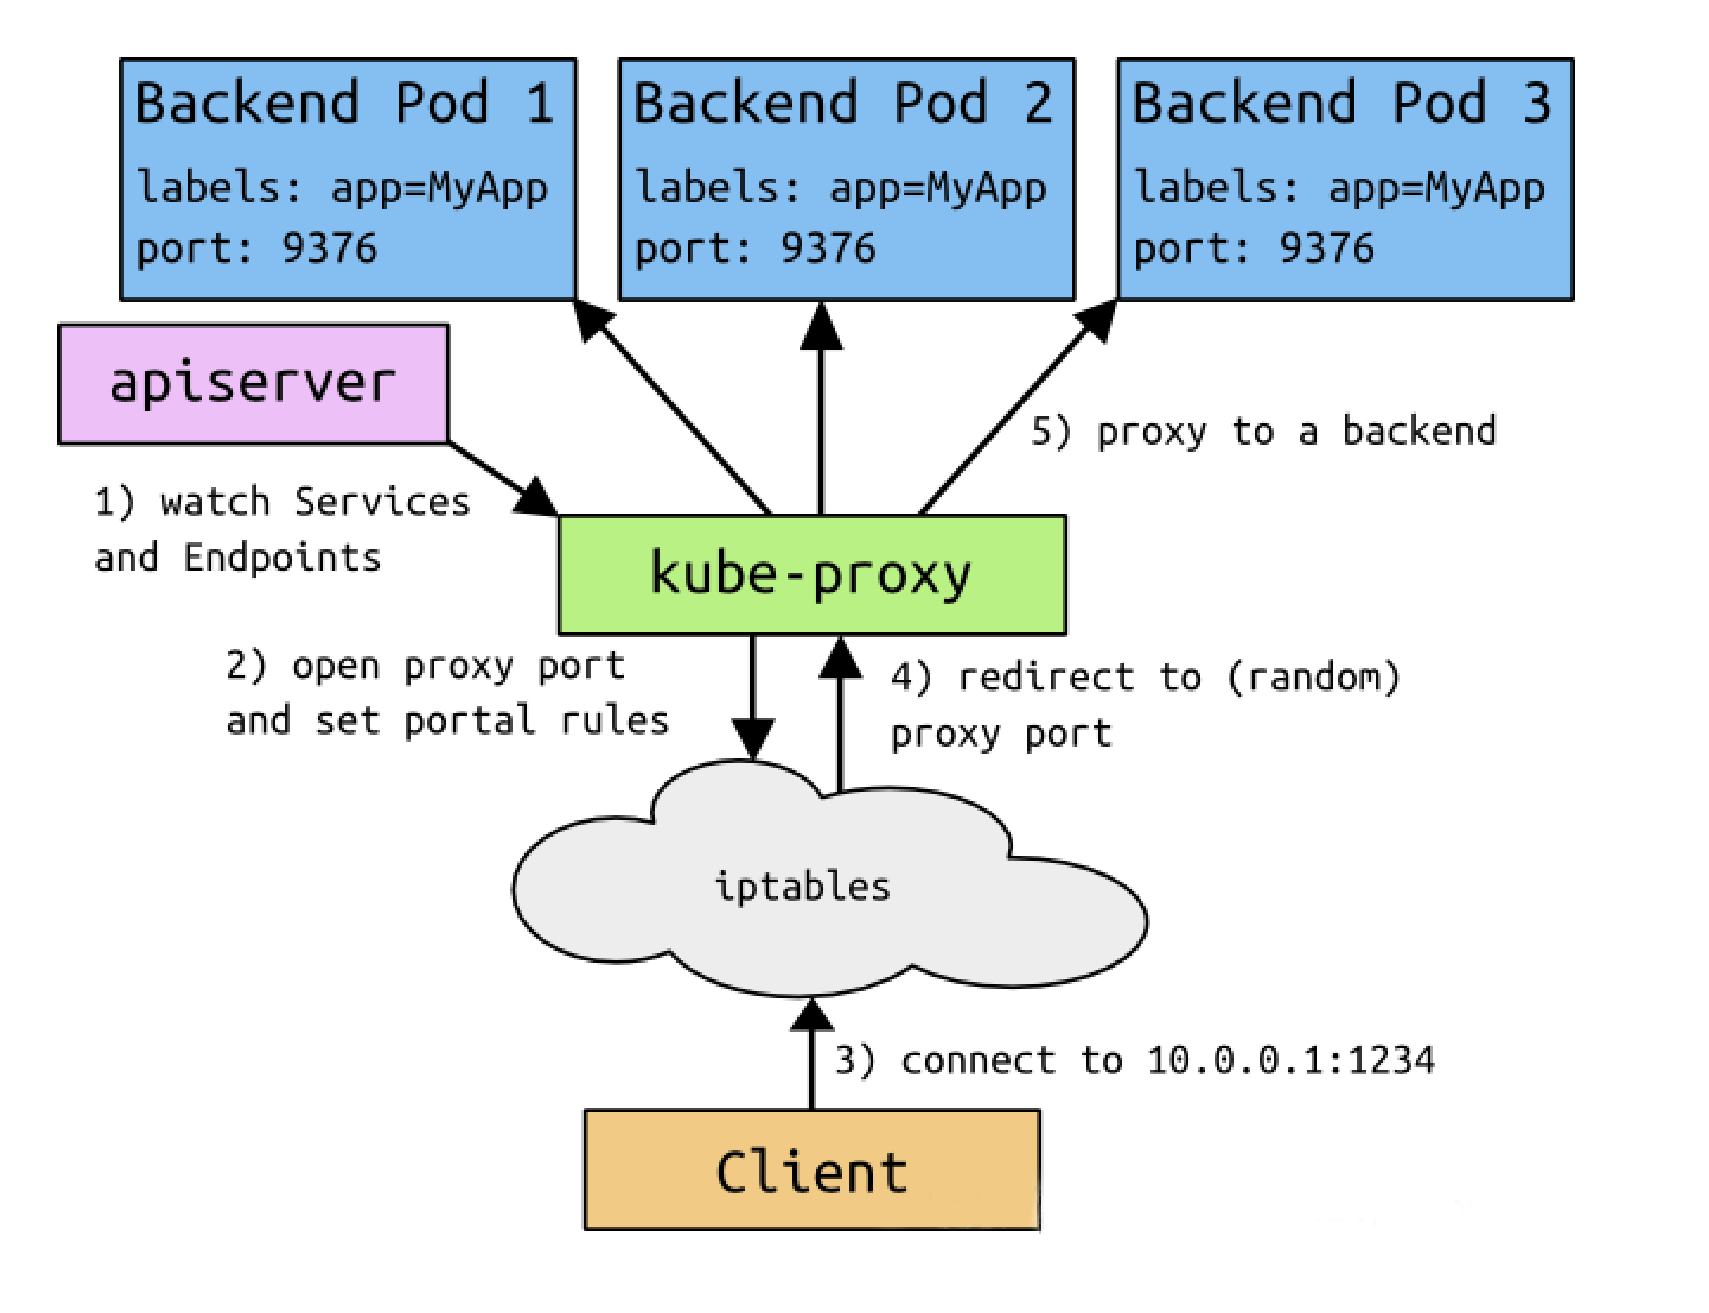
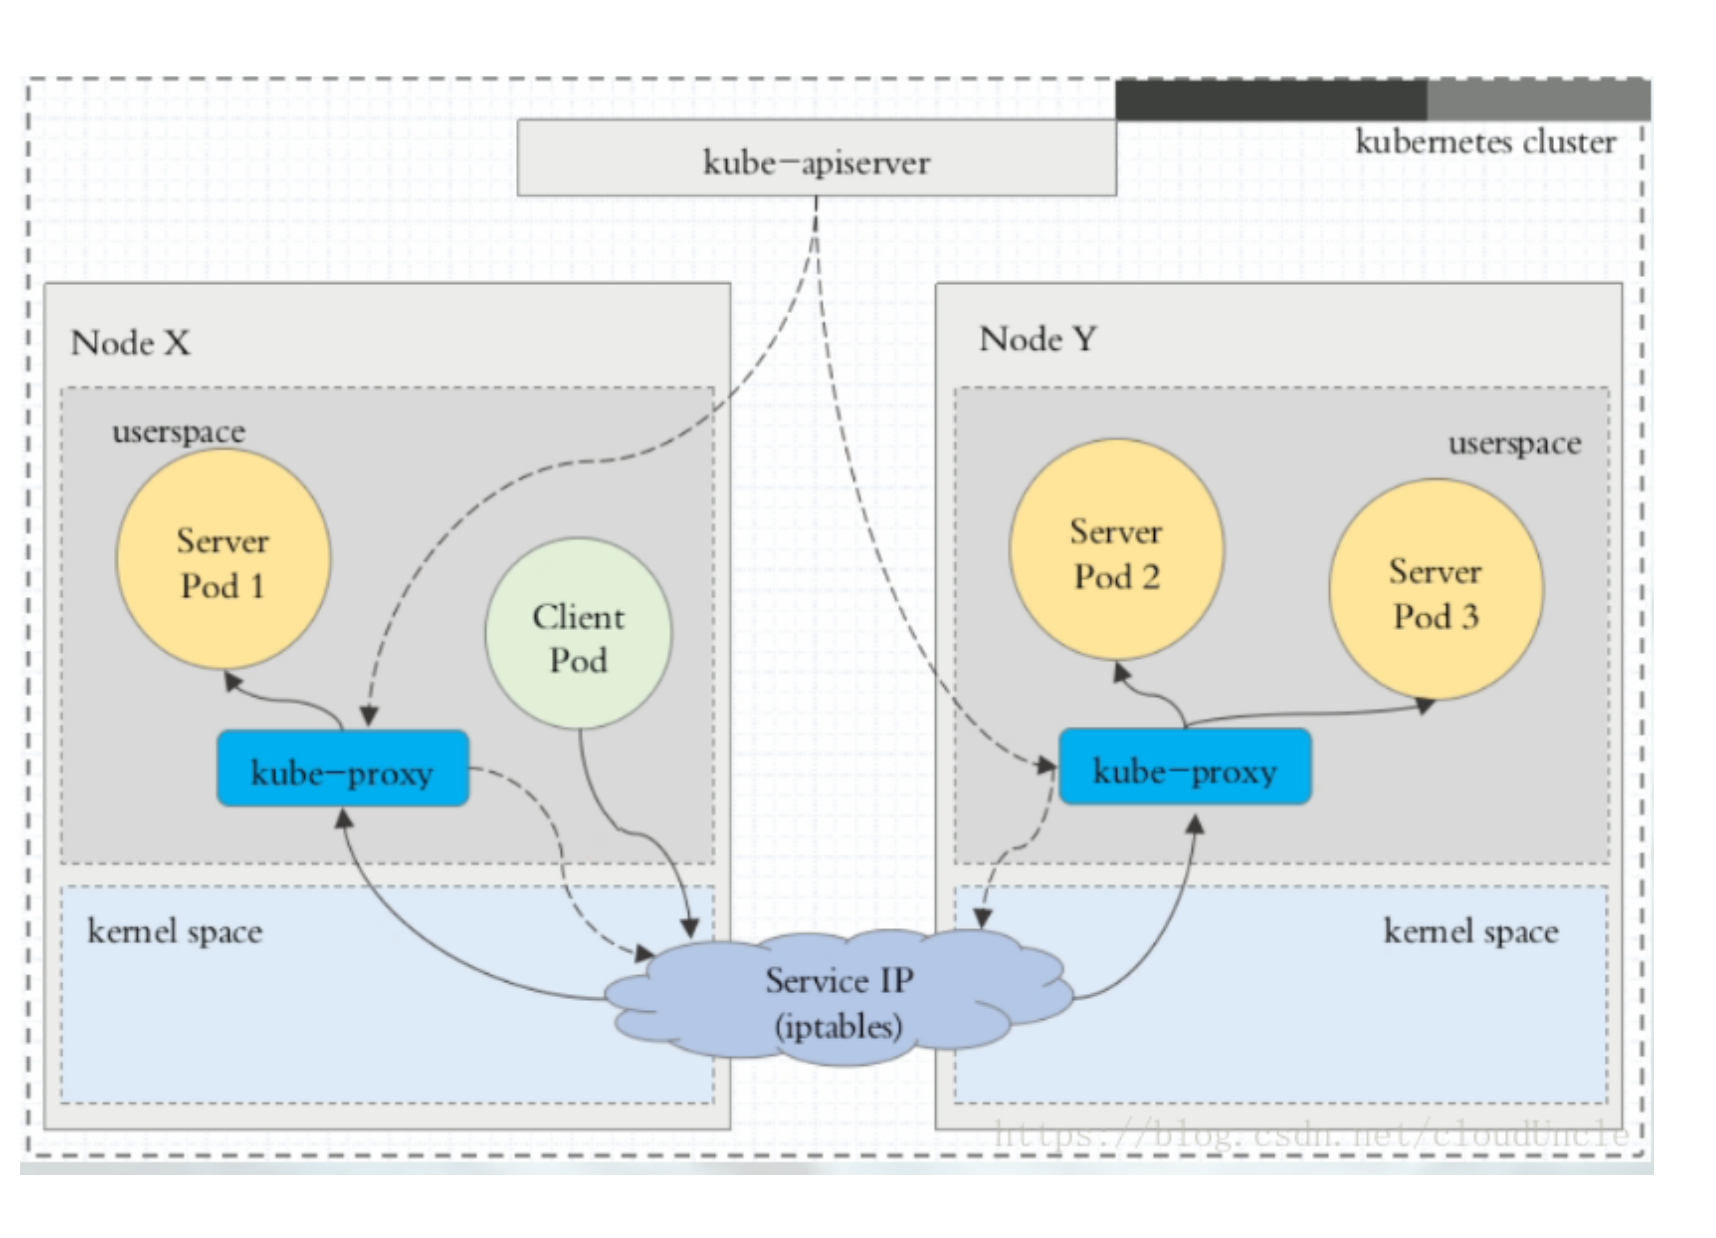
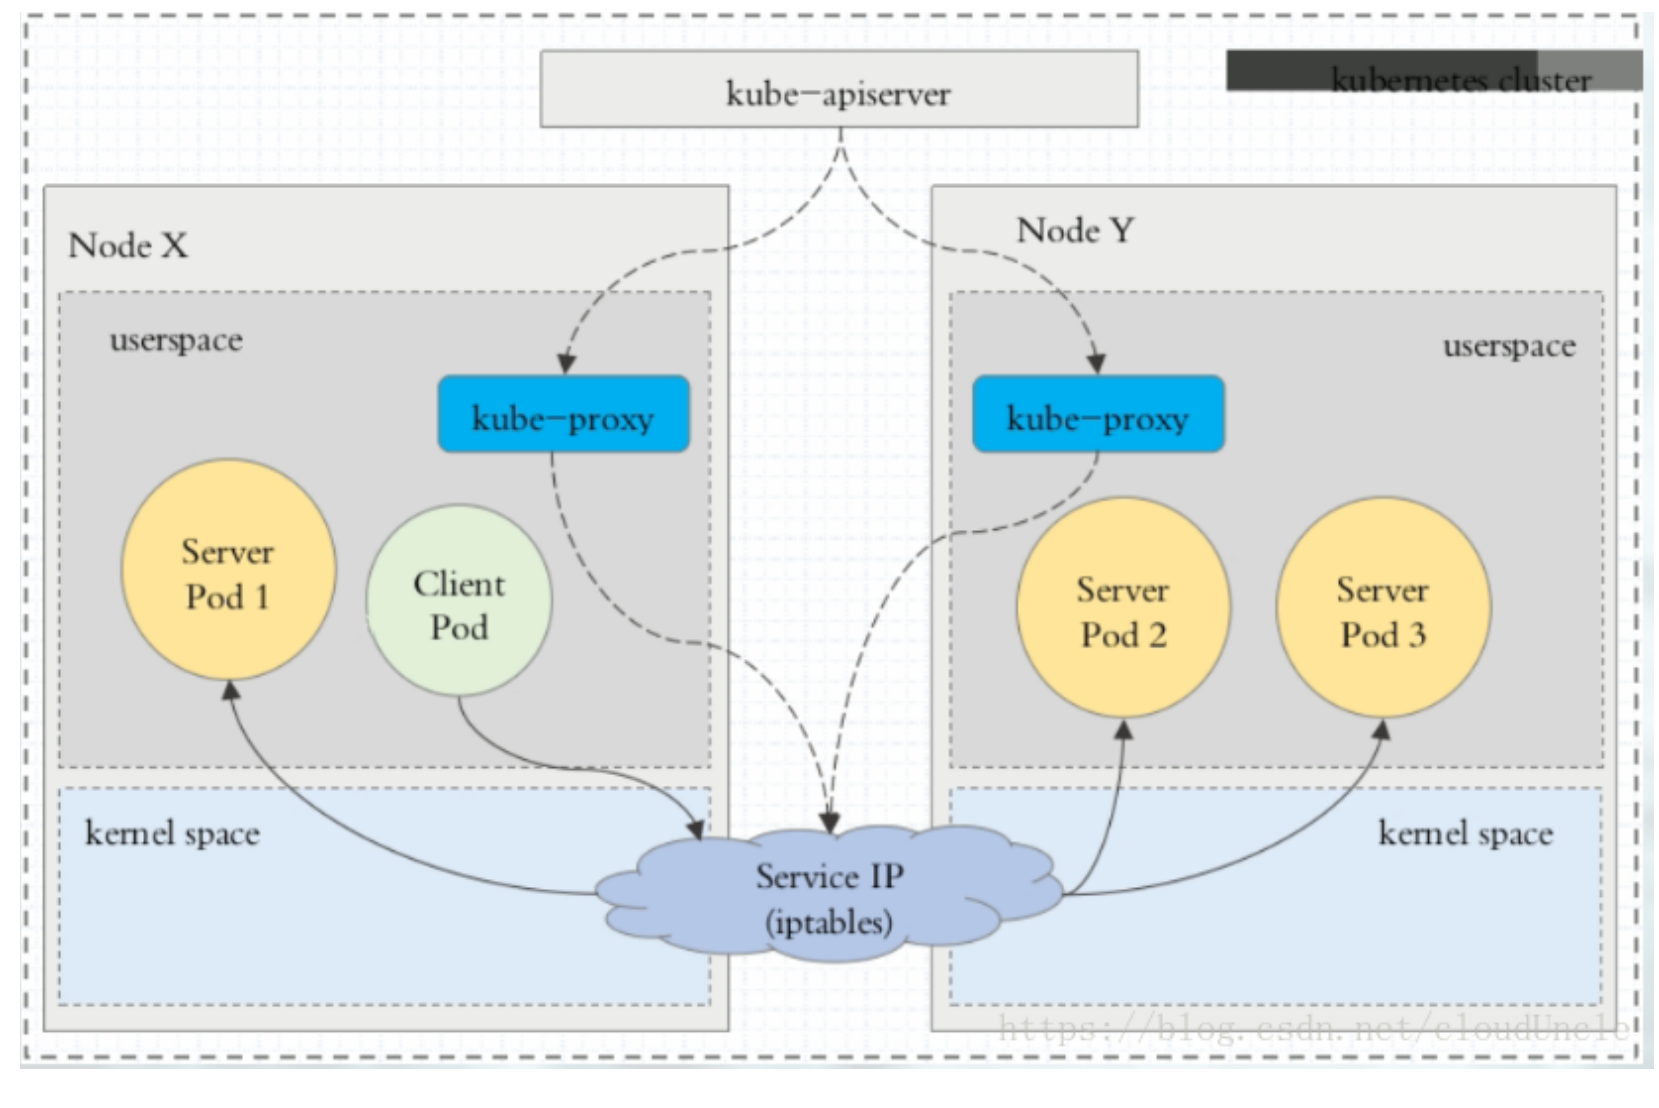
在 Kubernetes 集群中,每个 Node 运行一个 kube-proxy 进程。 kube-proxy 负责为 Service 实现了一种VIP(虚拟 IP)的形式,而不是 ExternalName 的形式。 在 Kubernetes v1.0 版本,代理完全在 userspace。在Kubernetes v1.1 版本,新增了 iptables 代理,但并不是默认的运行模式。 从 Kubernetes v1.2 起,默认就是iptables 代理。在 Kubernetes v1.8.0-beta.0 中,添加了 ipvs 代理在 Kubernetes 1.14 版本开始默认使用 ipvs 代理在 Kubernetes v1.0 版本, Service 是 “4层”(TCP/UDP over IP)概念。 在 Kubernetes v1.1 版本,新增了Ingress API(beta 版),用来表示 “7层”(HTTP)服务!为何不使用 round-robin DNS?因为DNS 有缓存
1.4 代理模式的分类
1.4.1 userspace 代理模式
1.4.2 iptables 代理模式
1.4.3 ipvs 代理模式
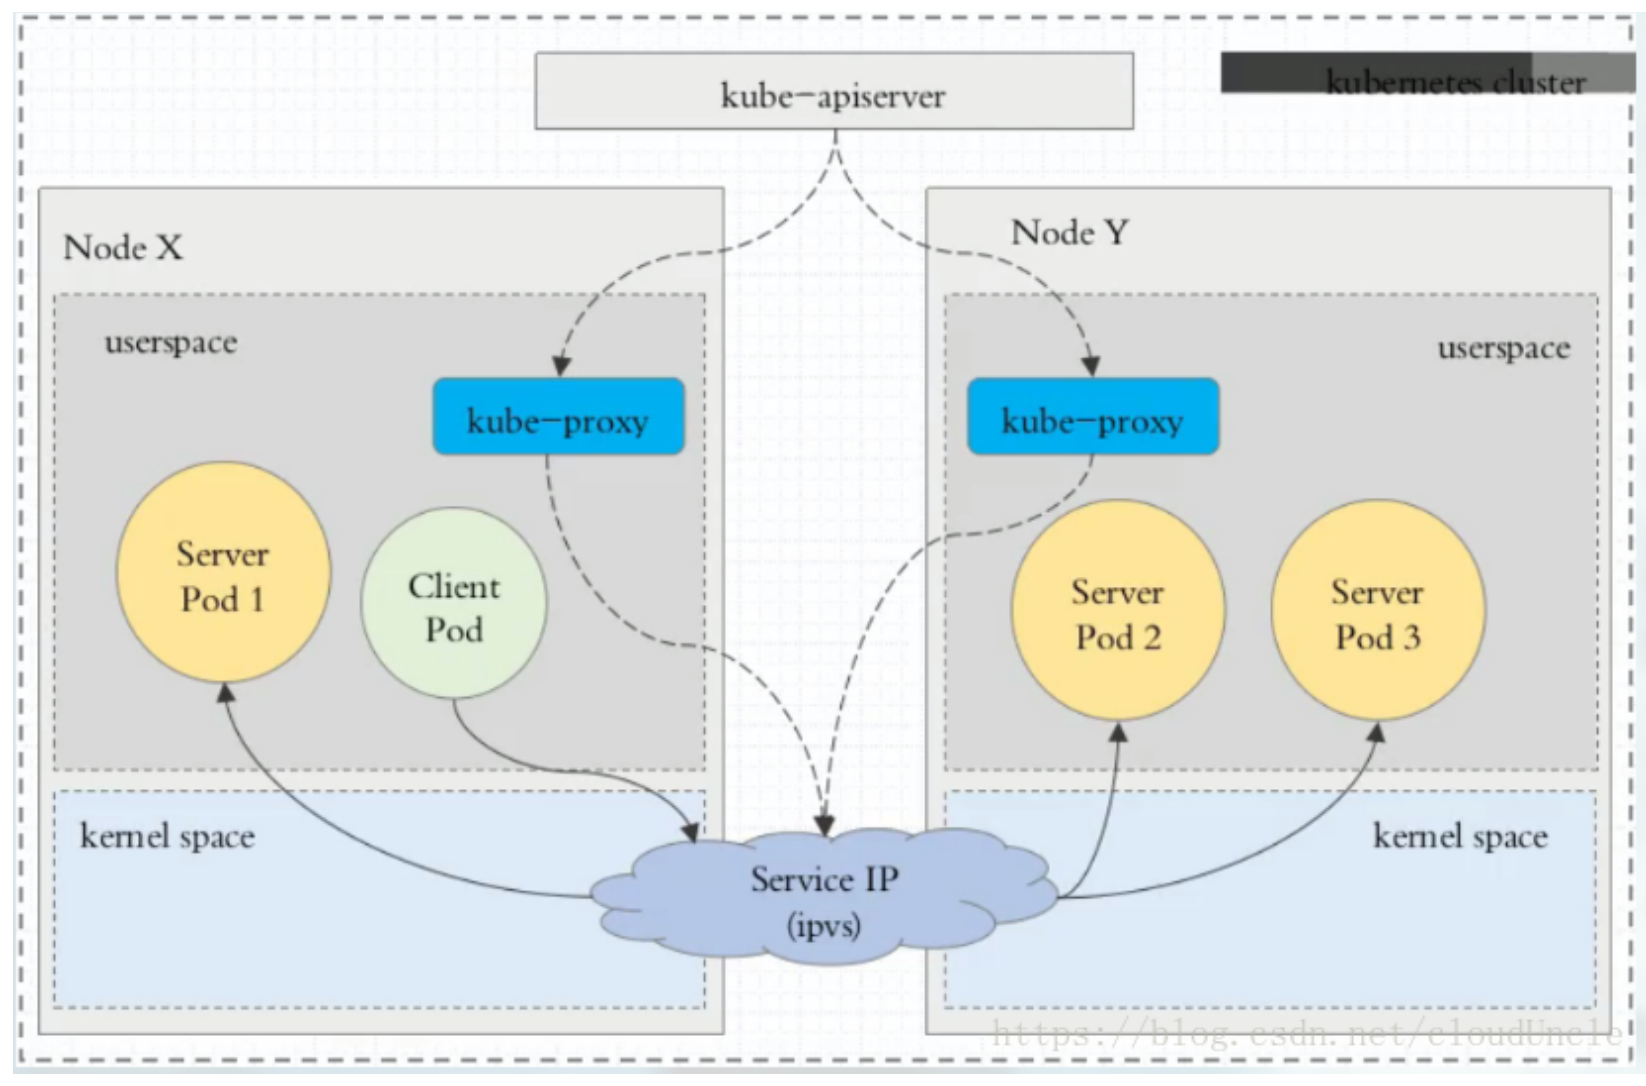
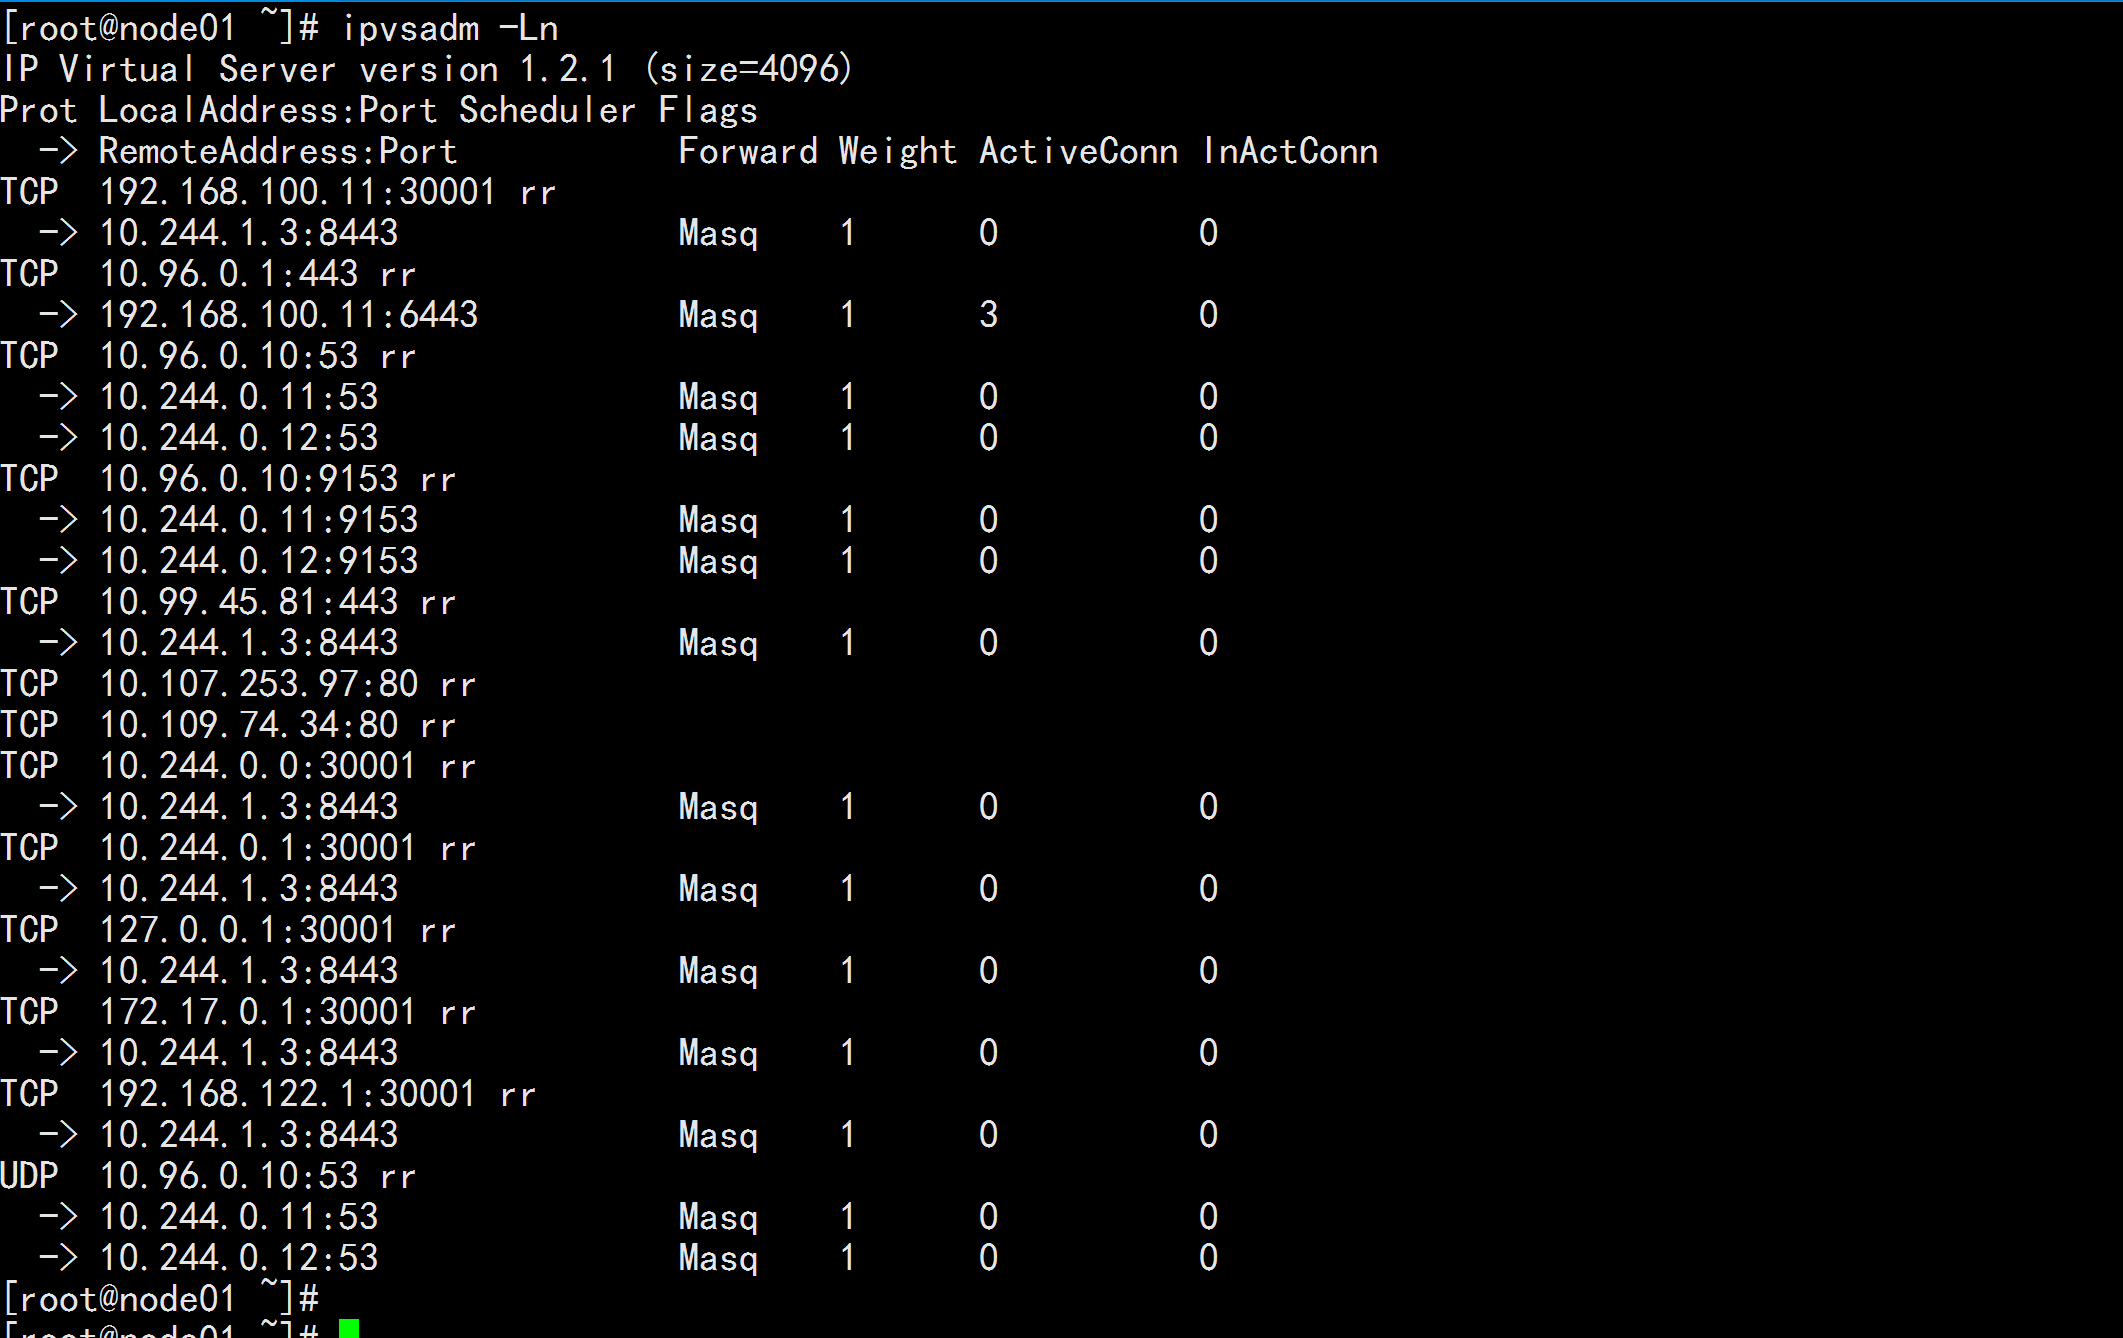
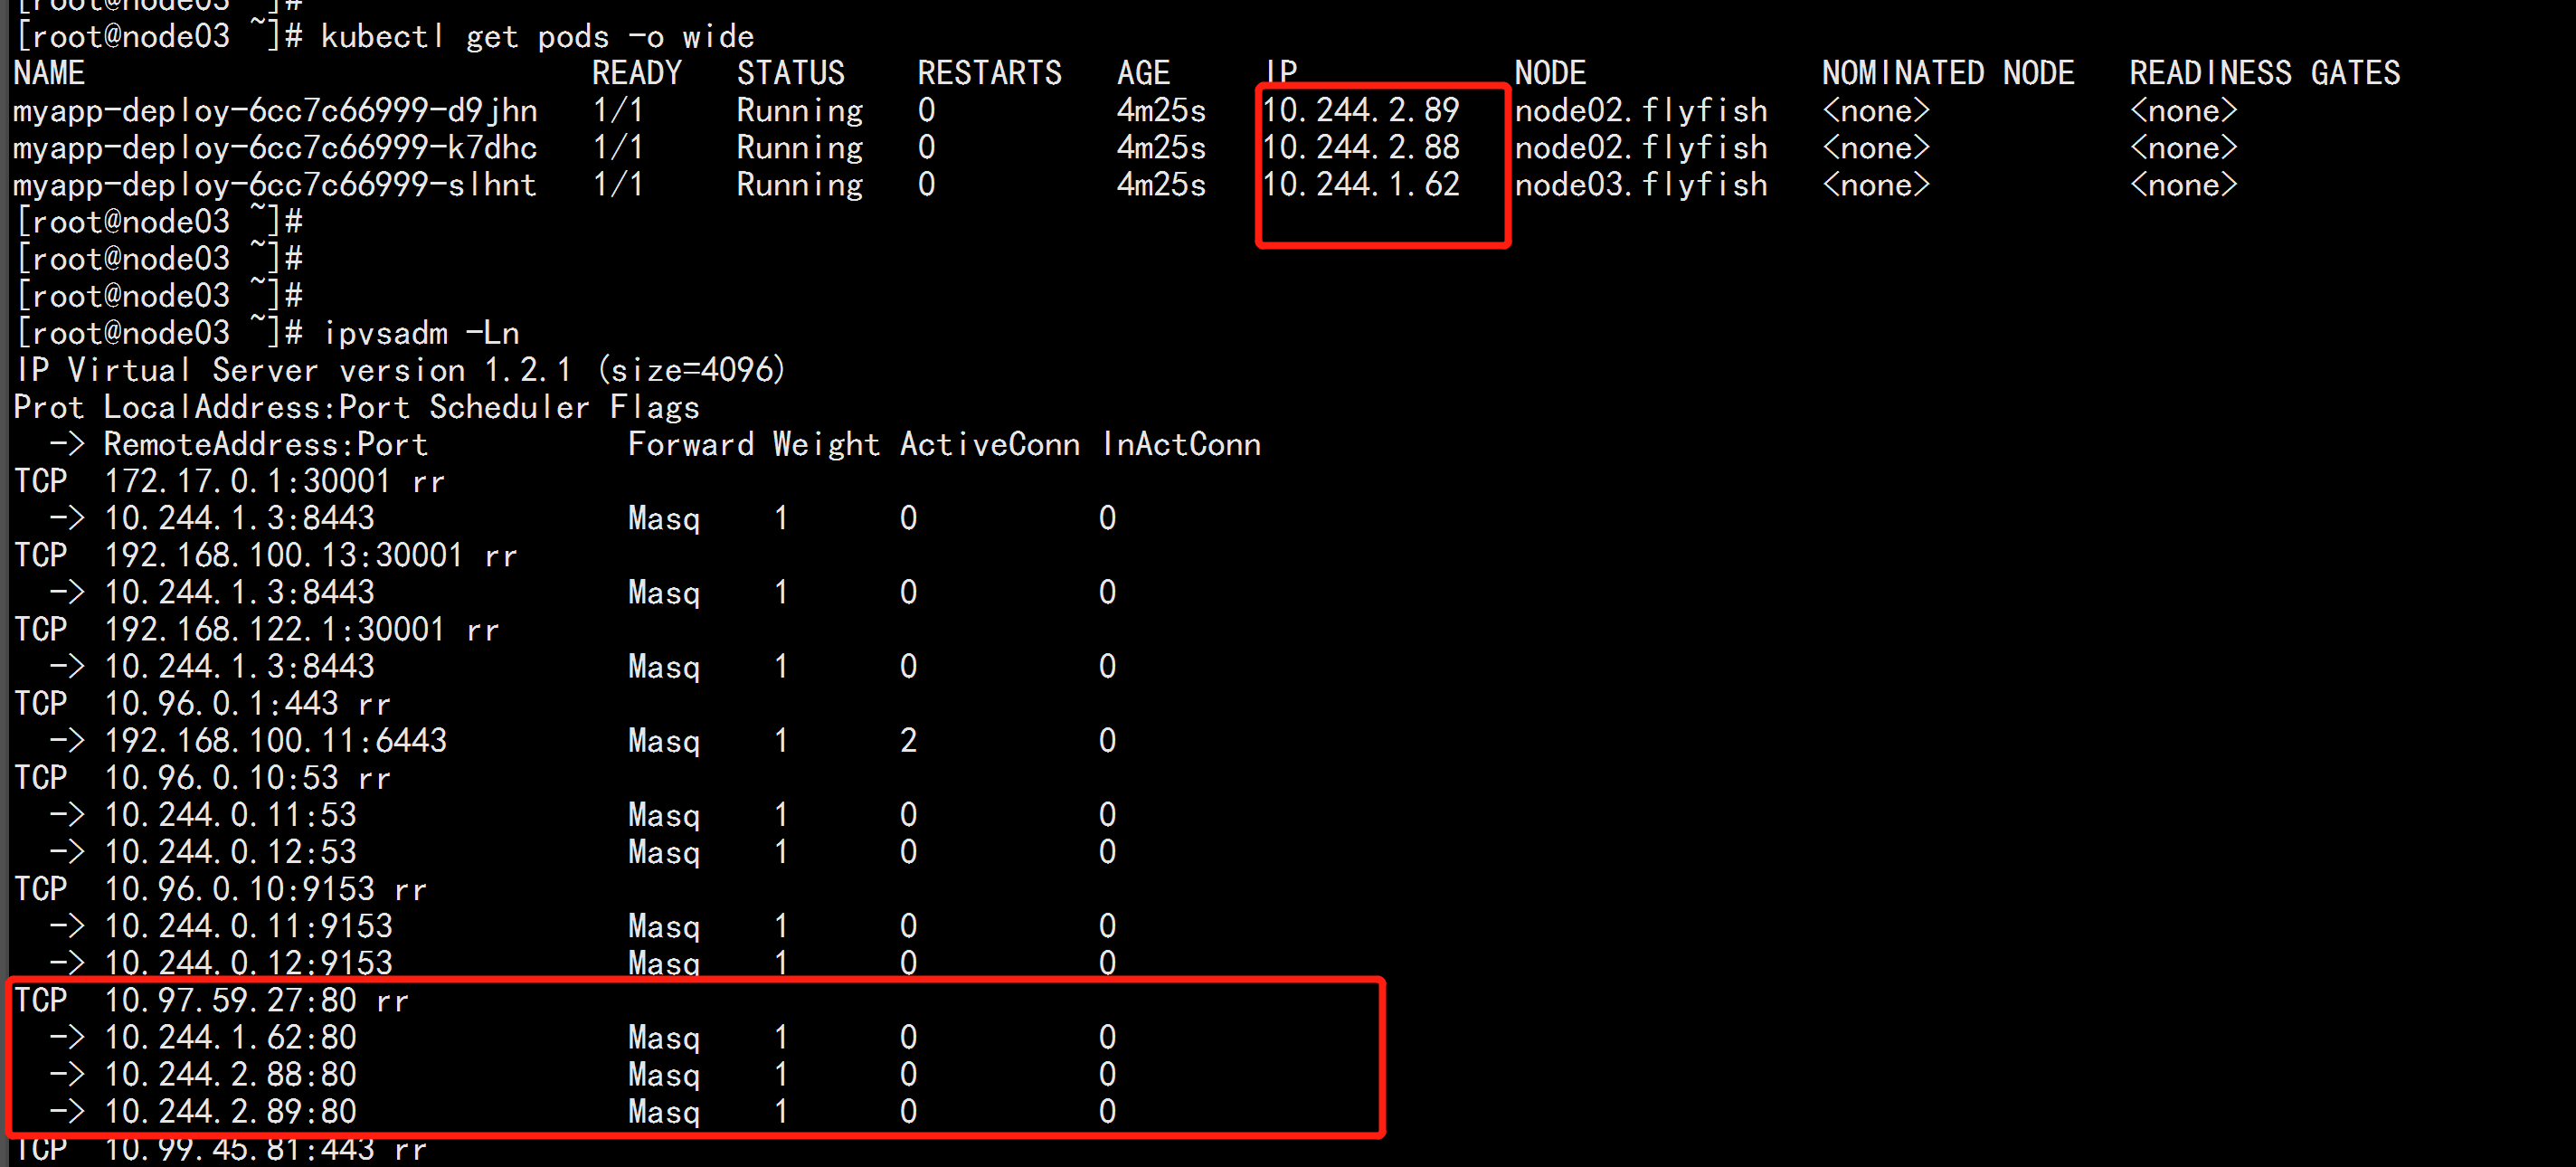
这种模式,kube-proxy 会监视 Kubernetes Service 对象和 Endpoints ,调用 netlink 接口以相应地创建ipvs 规则并定期与 Kubernetes Service 对象和 Endpoints 对象同步 ipvs 规则,以确保 ipvs 状态与期望一致。访问服务时,流量将被重定向到其中一个后端 Pod与 iptables 类似,ipvs 于 netfilter 的 hook 功能,但使用哈希表作为底层数据结构并在内核空间中工作。这意味着 ipvs 可以更快地重定向流量,并且在同步代理规则时具有更好的性能。此外,ipvs 为负载均衡算法提供了更多选项,例如:rr :轮询调度lc :最小连接数dh :目标哈希sh :源哈希sed :最短期望延迟nq : 不排队调度
1.5 ClusterIP
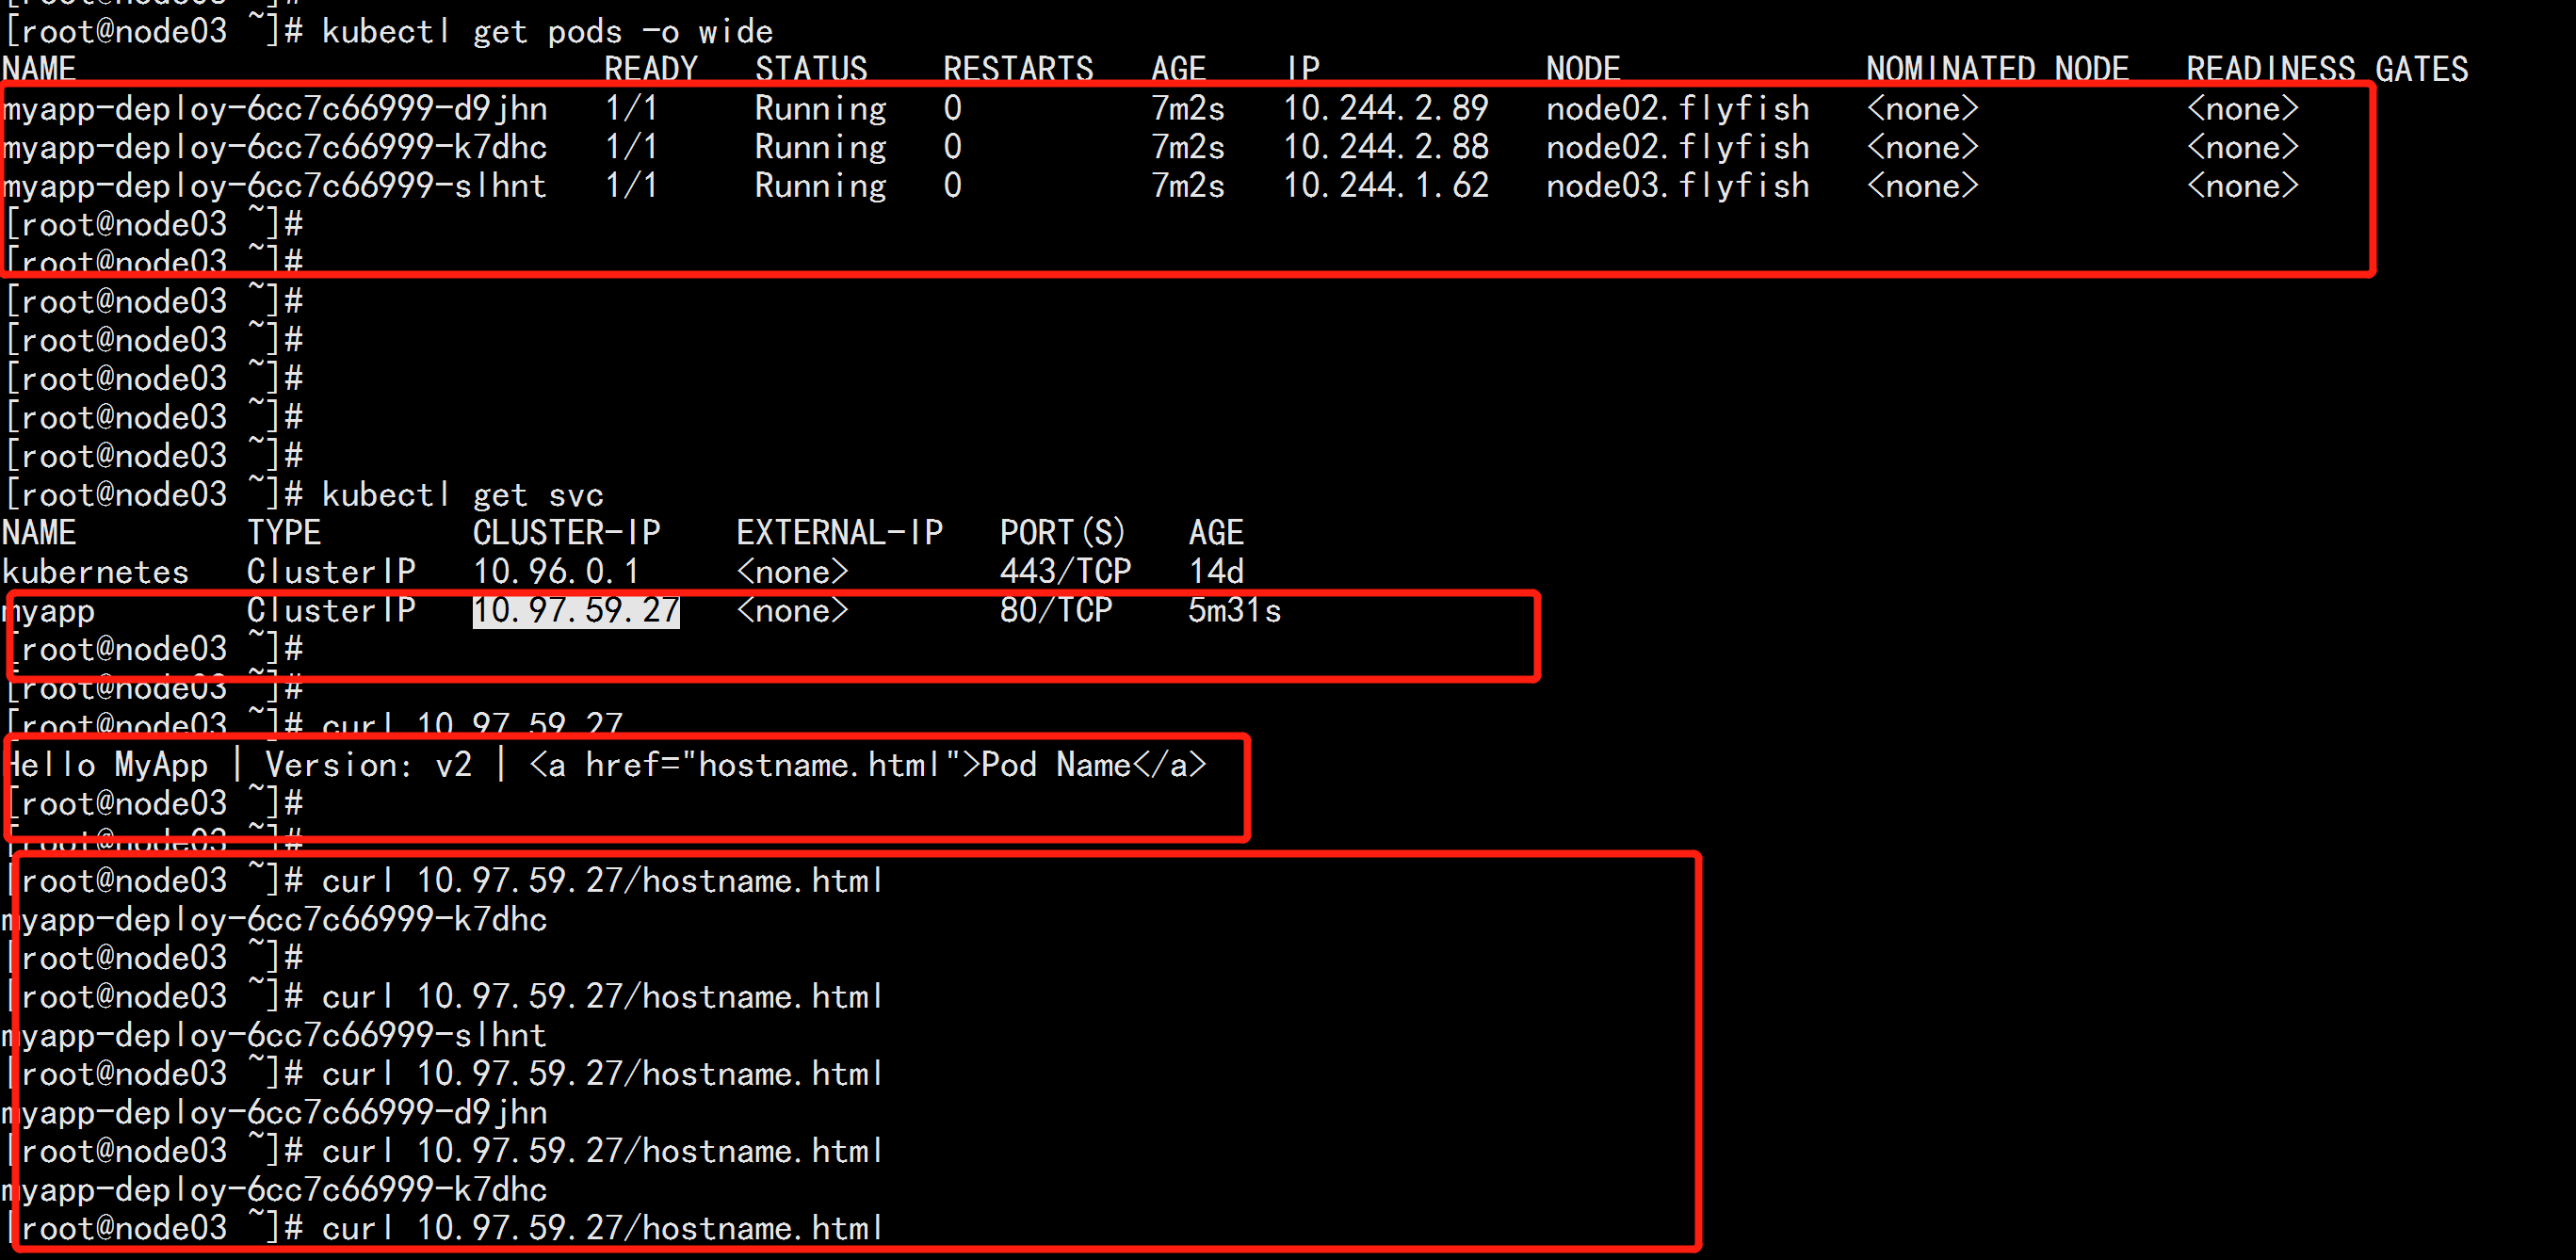
clusterIP 主要在每个 node 节点使用 iptables,将发向 clusterIP 对应端口的数据,转发到 kube-proxy 中。然后 kube-proxy 自己内部实现有负载均衡的方法,并可以查询到这个 service 下对应 pod 的地址和端口,进而把数据转发给对应的 pod 的地址和端口
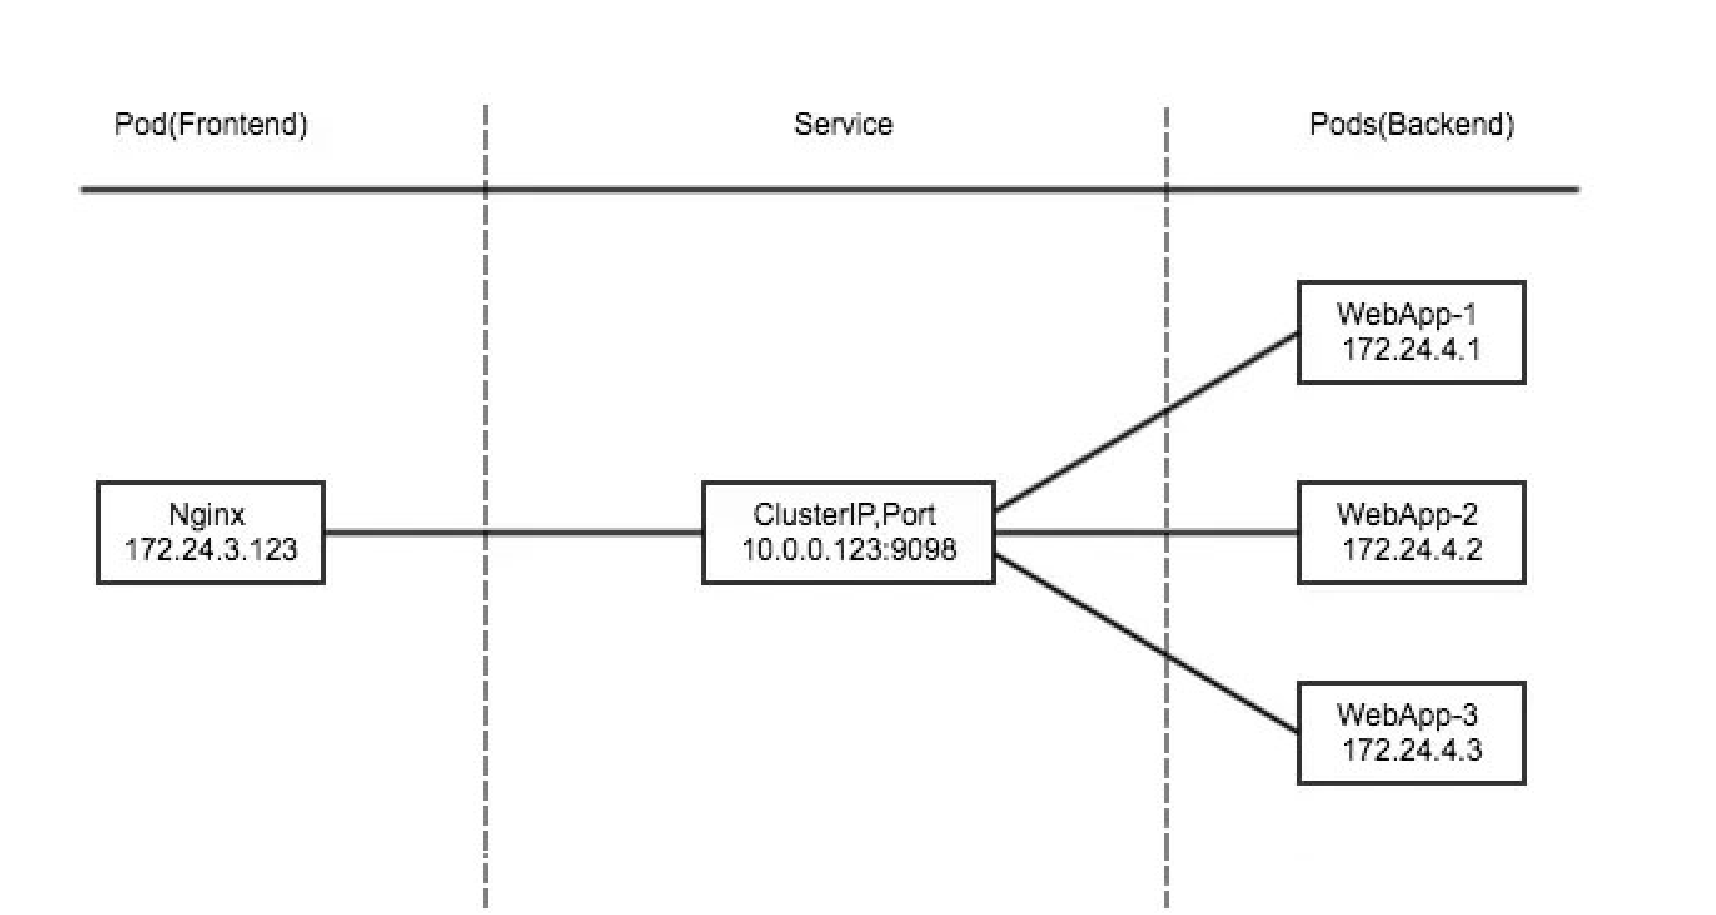
为了实现图上的功能,主要需要以下几个组件的协同工作:apiserver 用户通过kubectl命令向apiserver发送创建service的命令,apiserver接收到请求后将数据存储到etcd中kube-proxy kubernetes的每个节点中都有一个叫做kube-porxy的进程,这个进程负责感知service,pod的变化,并将变化的信息写入本地的iptables规则中iptables 使用NAT等技术将virtualIP的流量转至endpoint中
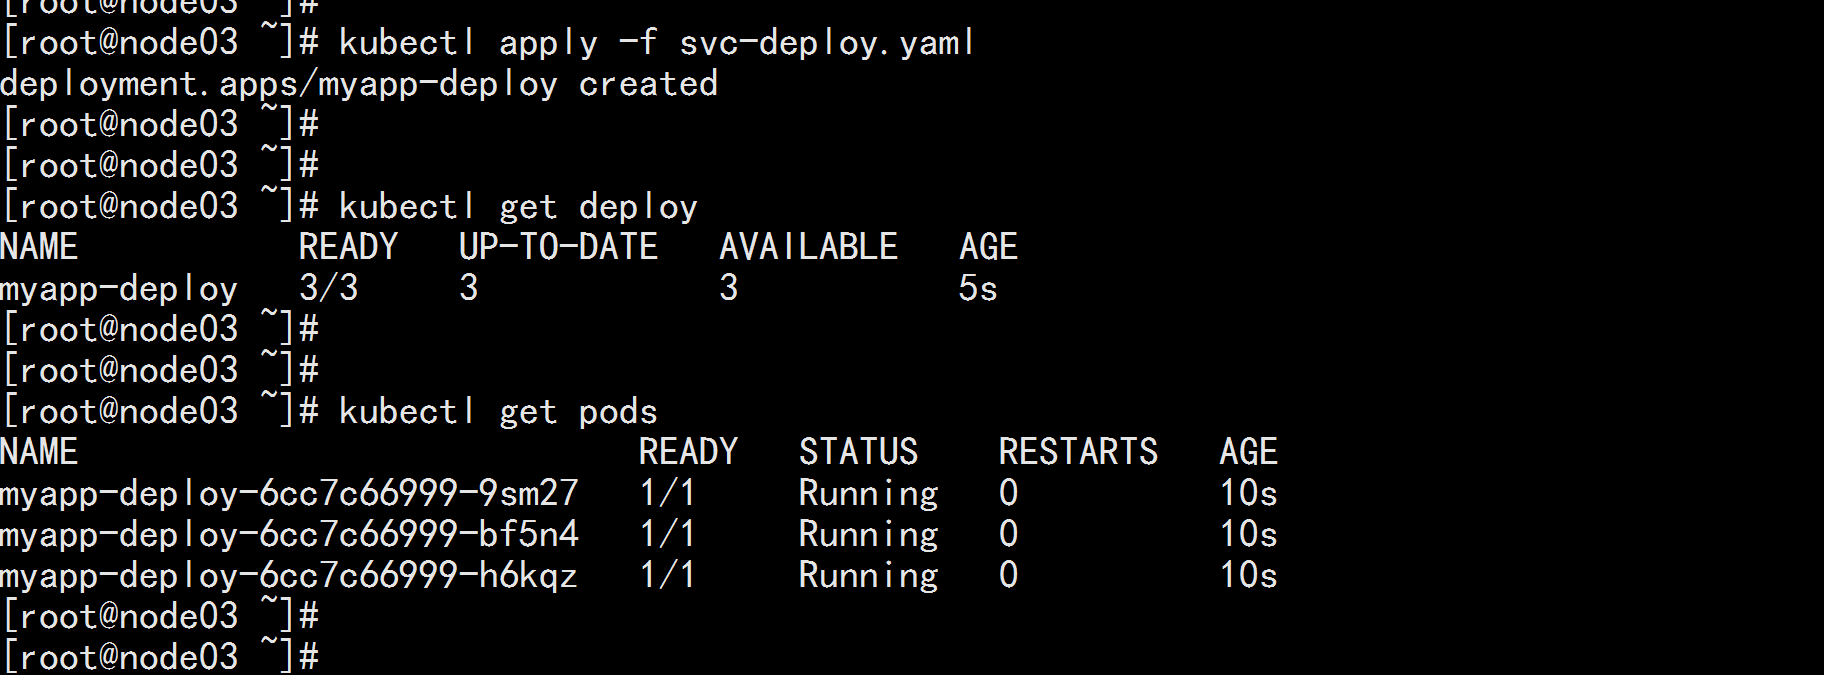
定义一个deploymentvim svc-deploy.yaml----apiVersion: apps/v1kind: Deploymentmetadata:name: myapp-deploynamespace: defaultspec:replicas: 3selector:matchLabels:app: myapprelease: stabeltemplate:metadata:labels:app: myapprelease: stabelenv: testspec:containers:- name: myappimage: wangyanglinux/myapp:v2imagePullPolicy: IfNotPresentports:- name: httpcontainerPort: 80---kubectl apply -f svc-deploy.yaml
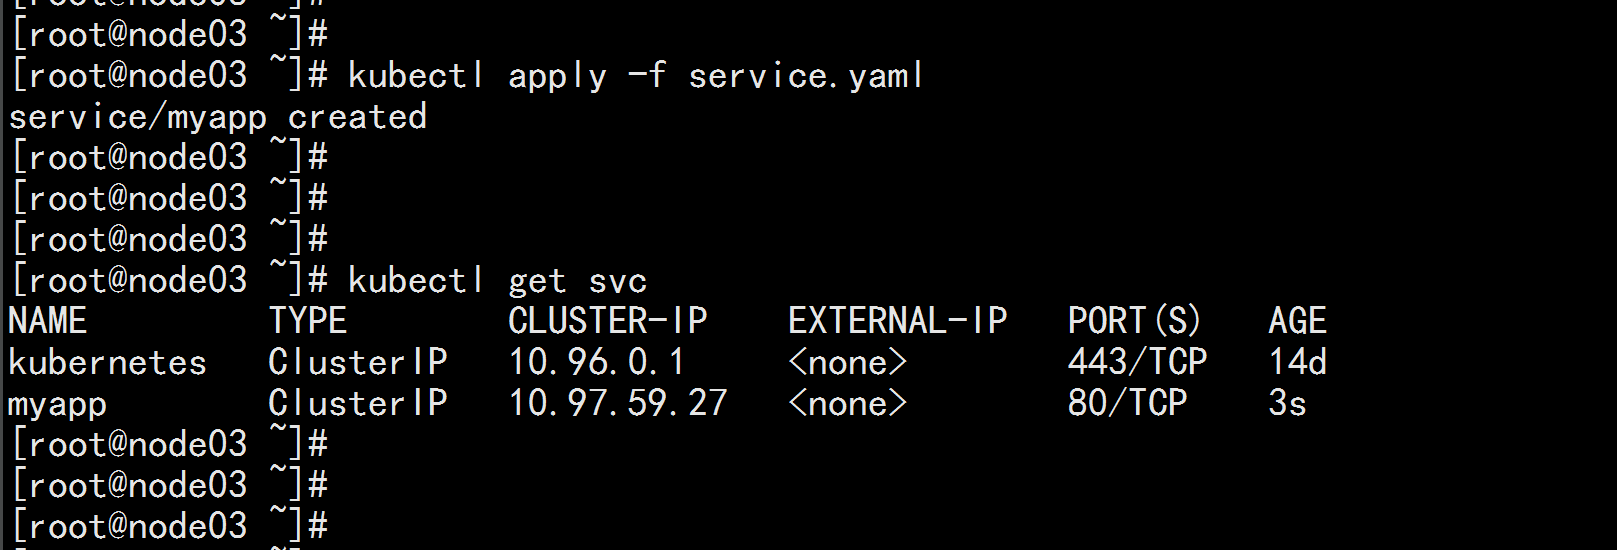
定义service 对外访问:vim myapp-service.yaml---apiVersion: v1kind: Servicemetadata:name: myappnamespace: defaultspec:type: ClusterIPselector:app: myapprelease: stabelports:- name: httpport: 80targetPort: 80---kubectl apply -f service.yaml

1.6 Headless Service
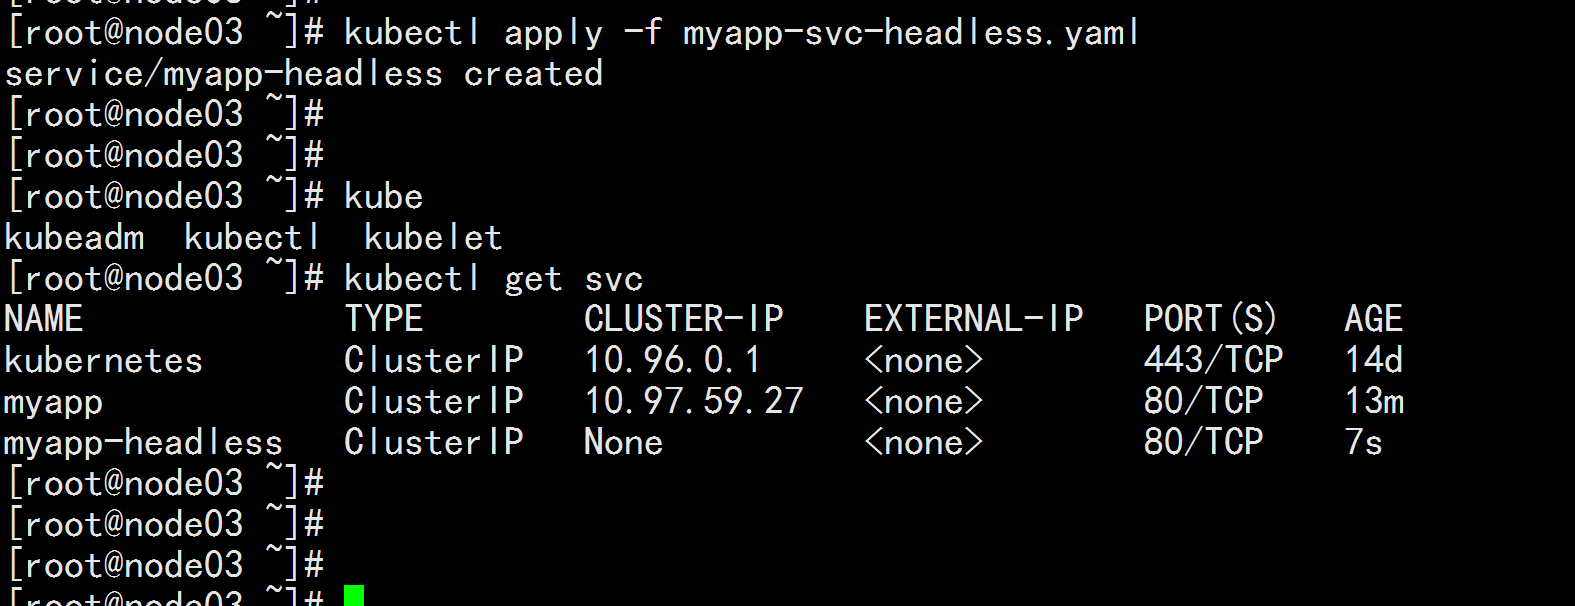
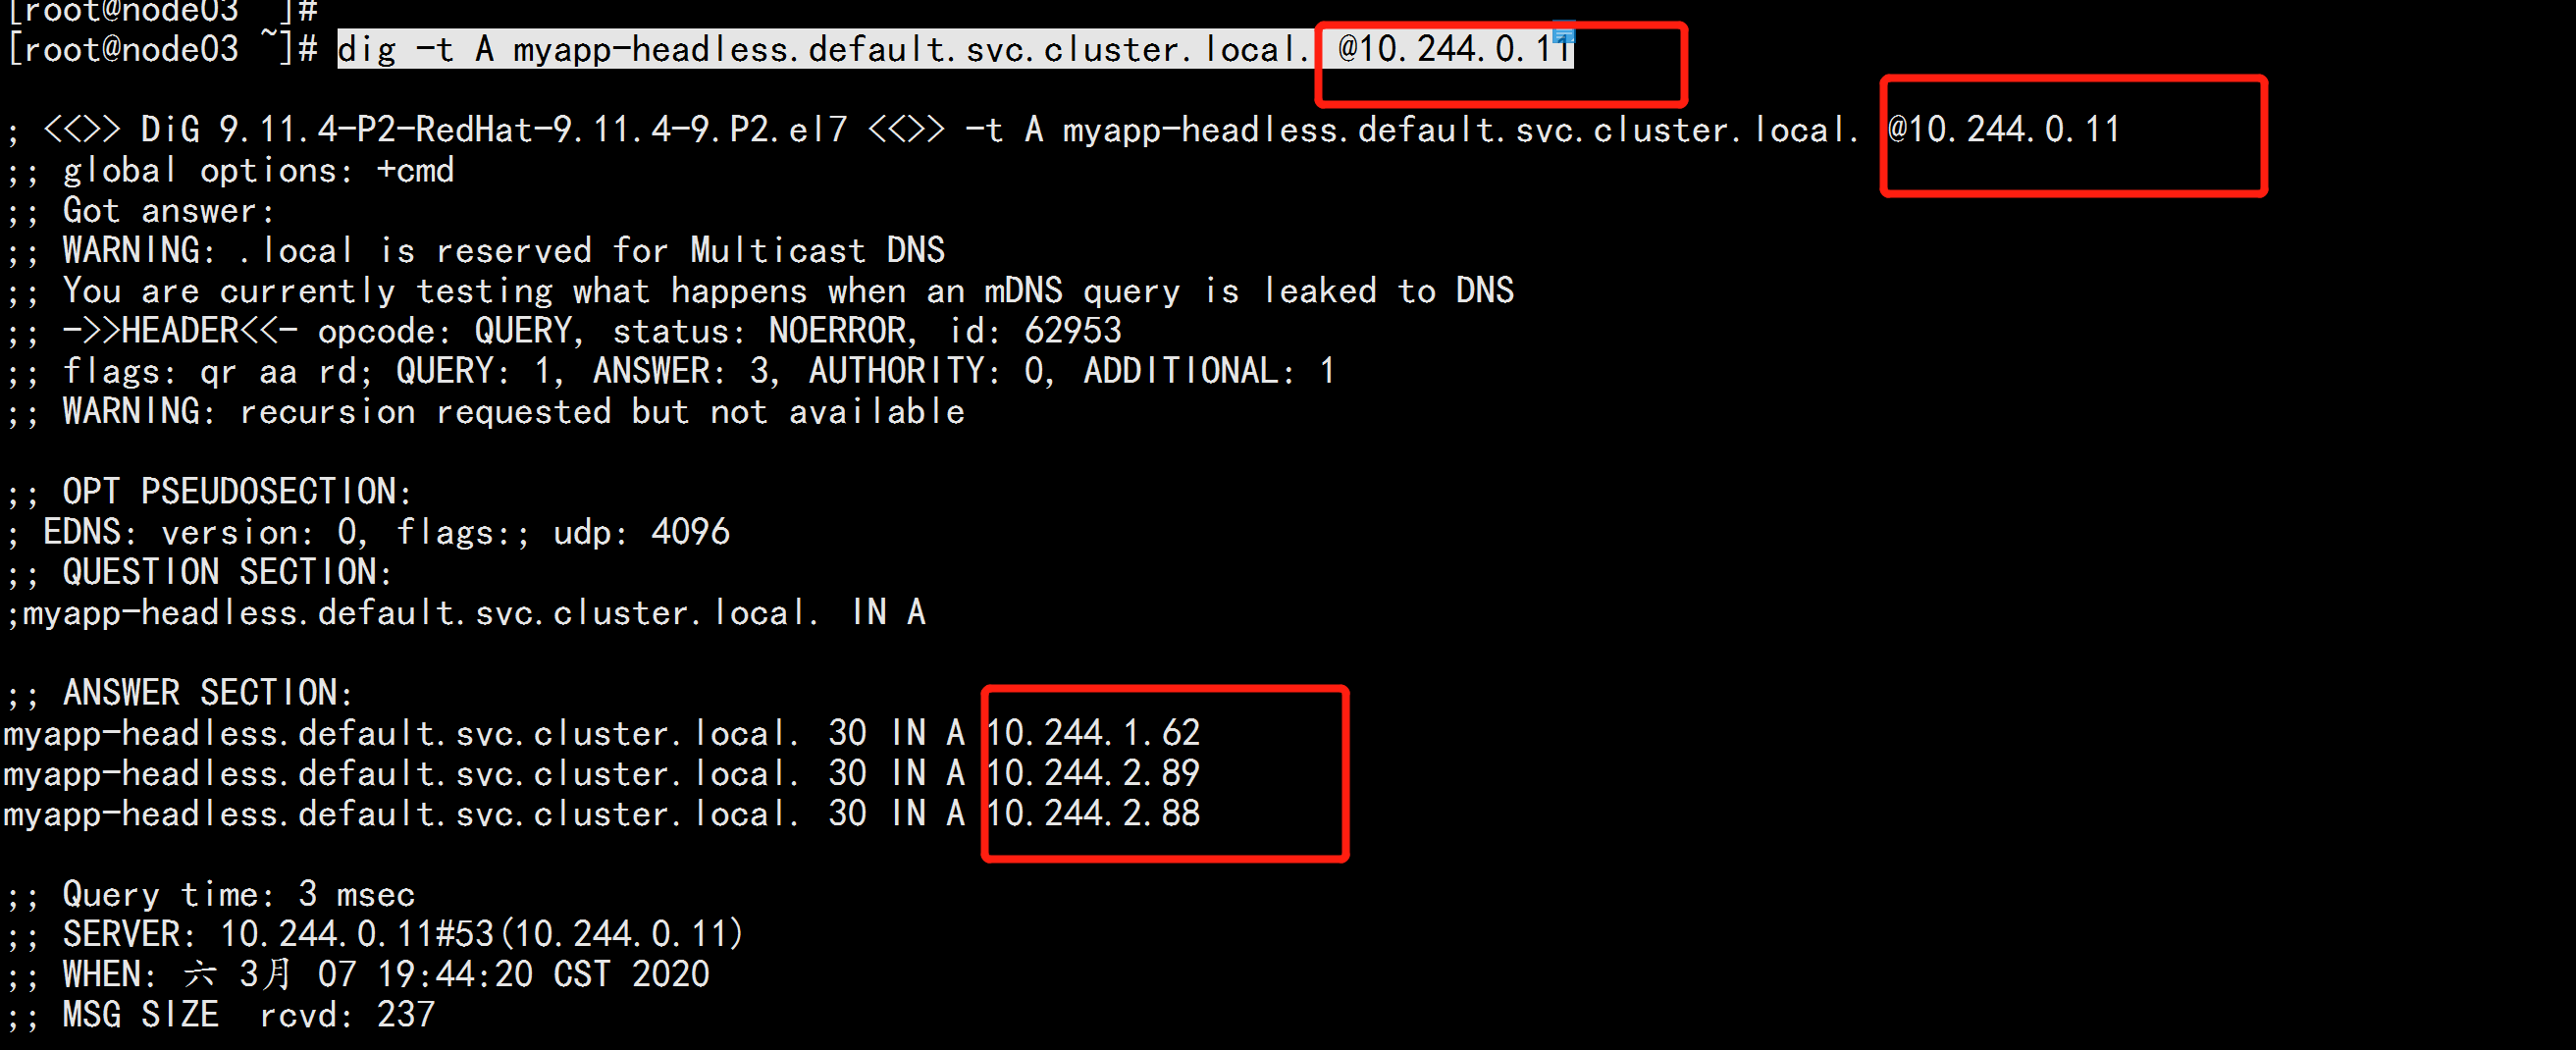
有时不需要或不想要负载均衡,以及单独的 Service IP 。遇到这种情况,可以通过指定 ClusterIP(spec.clusterIP) 的值为 “None” 来创建 Headless Service 。这类 Service 并不会分配 Cluster IP, kube-proxy 不会处理它们,而且平台也不会为它们进行负载均衡和路由
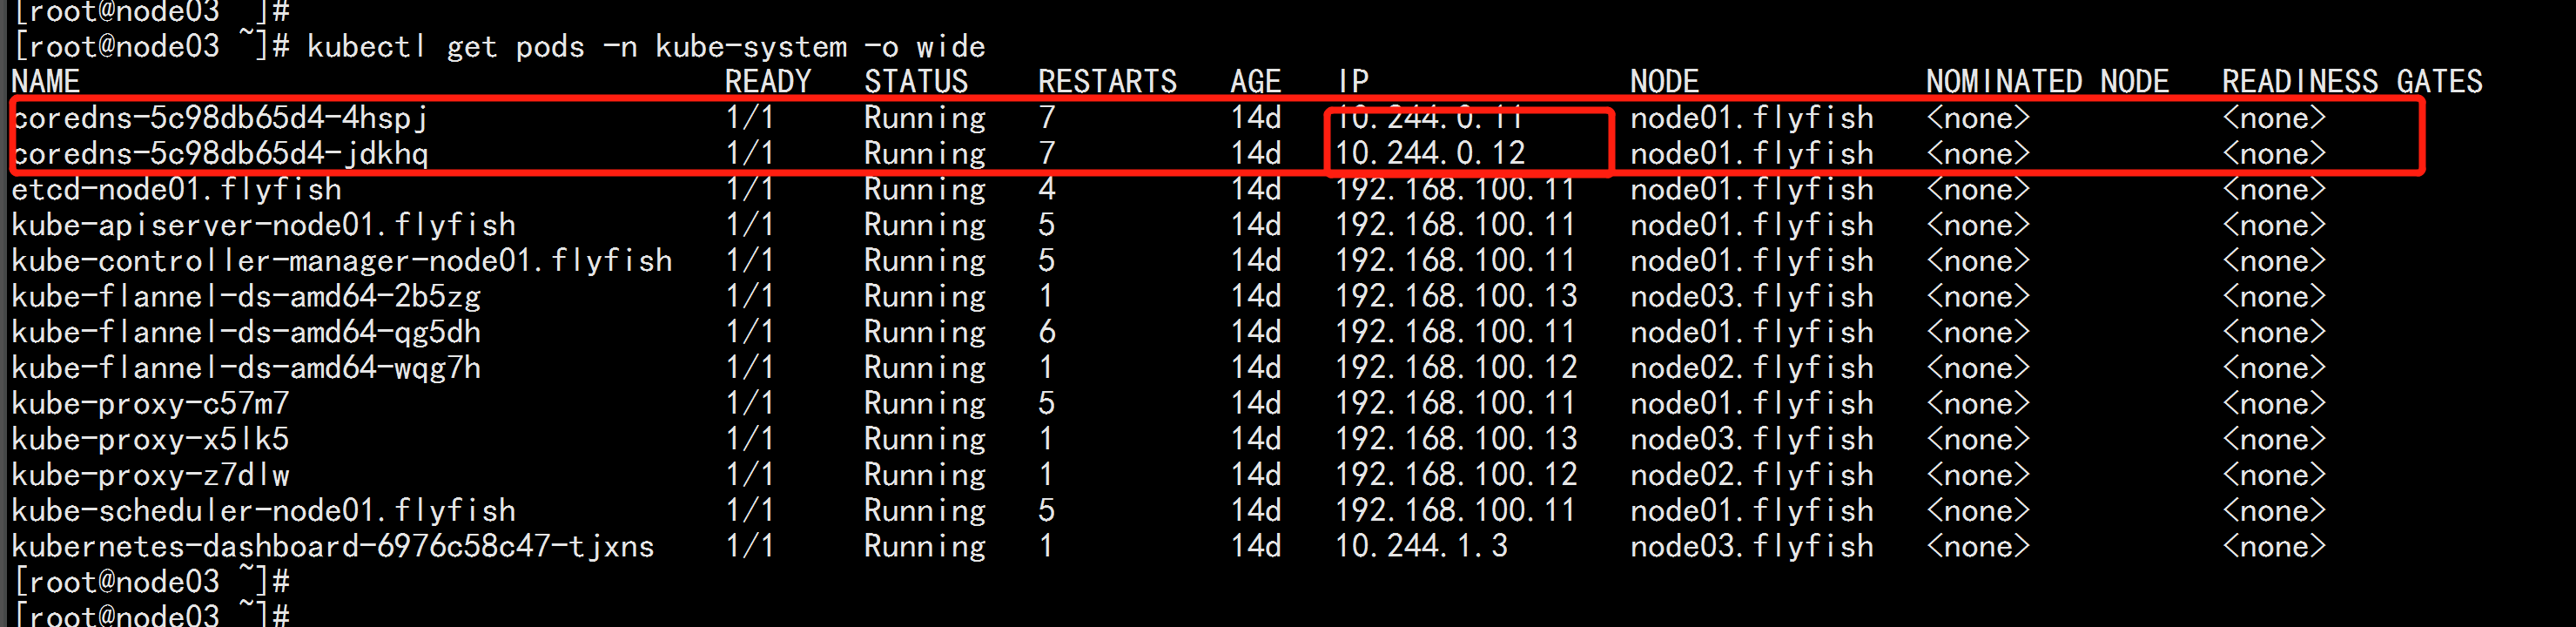
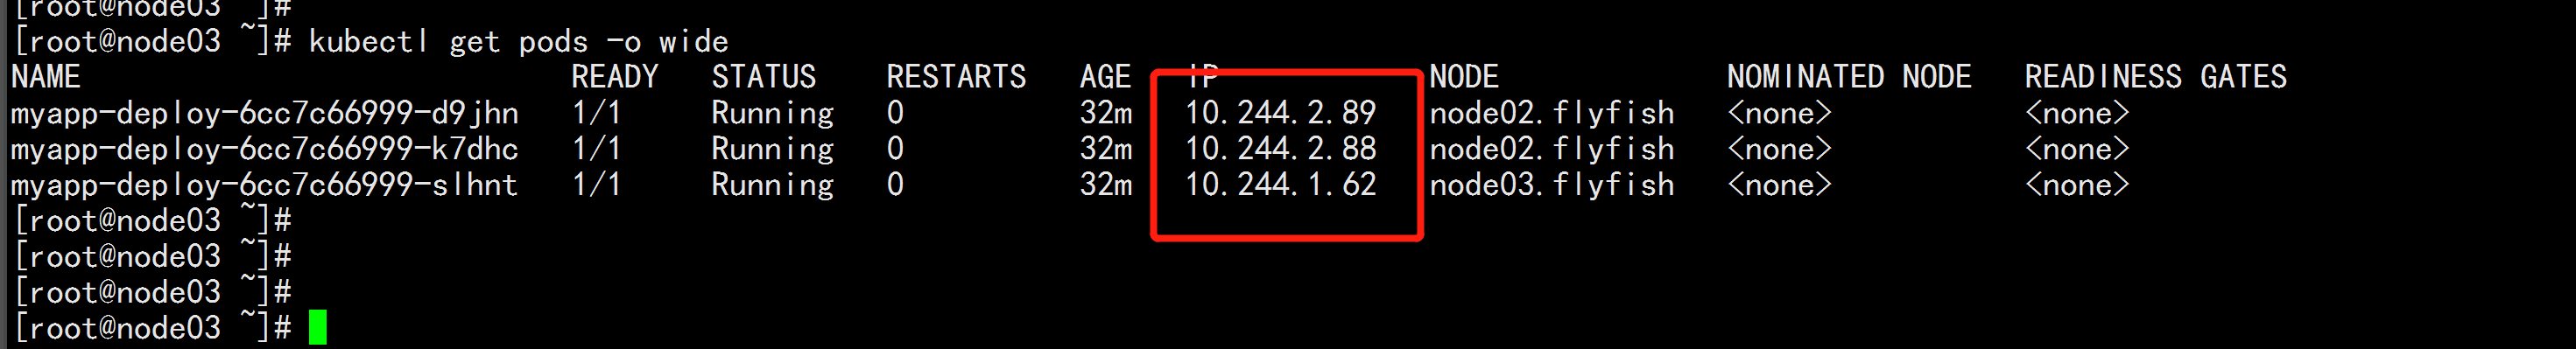
vim myapp-svc-headless.yaml---apiVersion: v1kind: Servicemetadata:name: myapp-headlessnamespace: defaultspec:selector:app: myappclusterIP: "None"ports:- port: 80targetPort: 80---kubectl apply -f myapp-svc-headless.yamlkubectl get pods -n kube-system -o widedig -t A myapp-headless.default.svc.cluster.local. @10.96.0.10kubectl get pod -o wide---
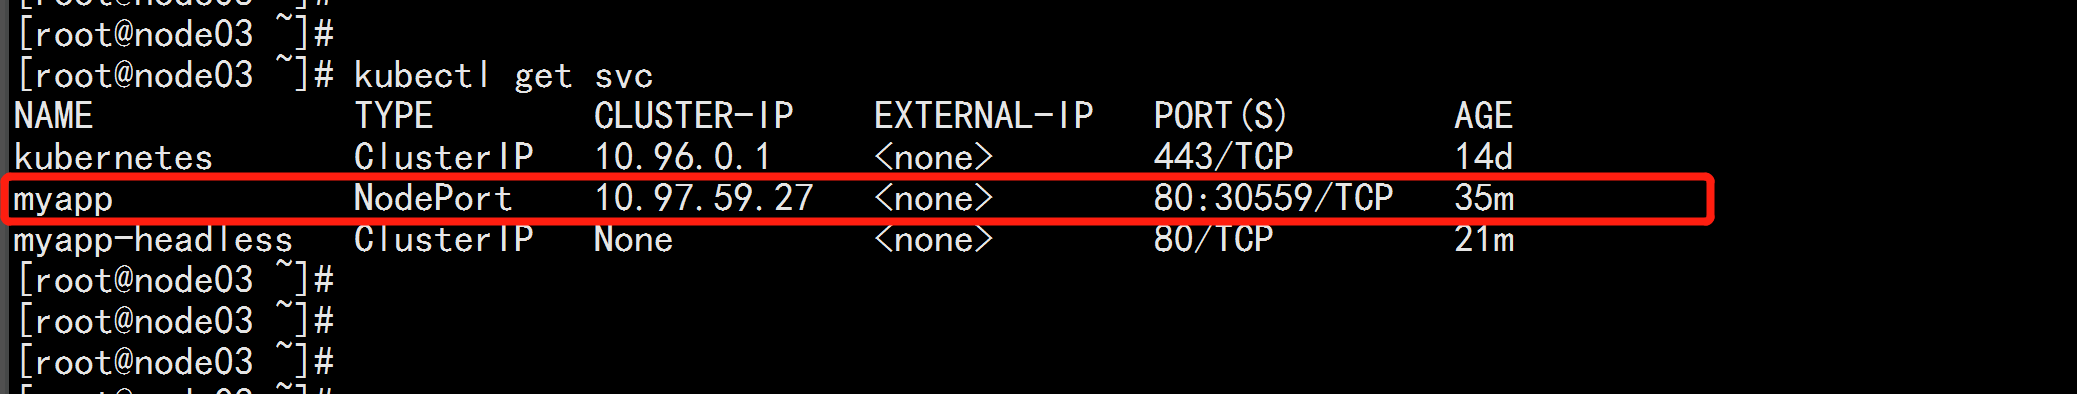
1.7: NodePort
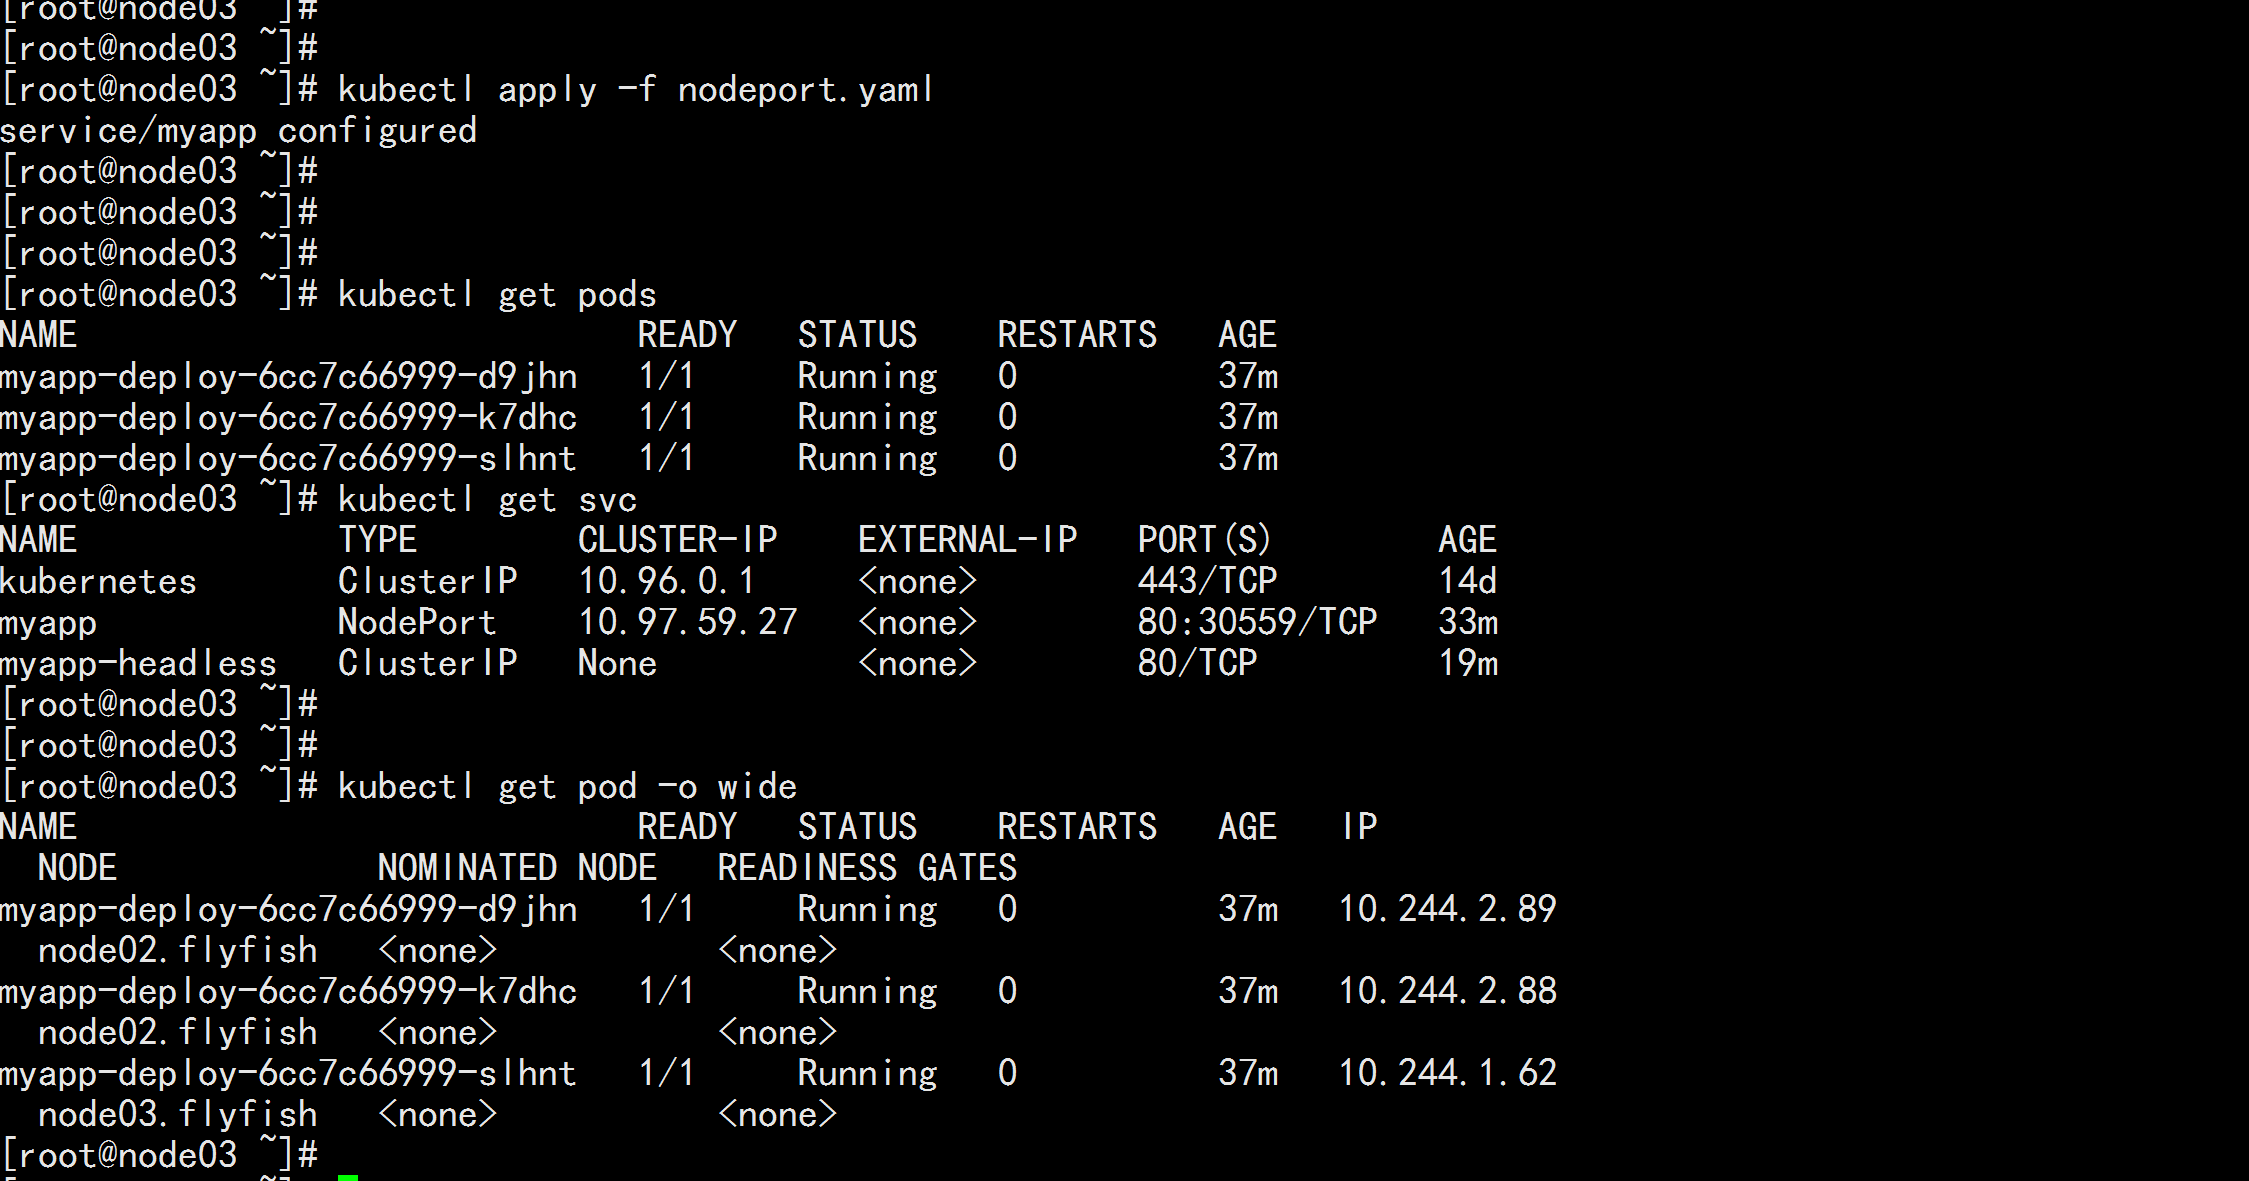
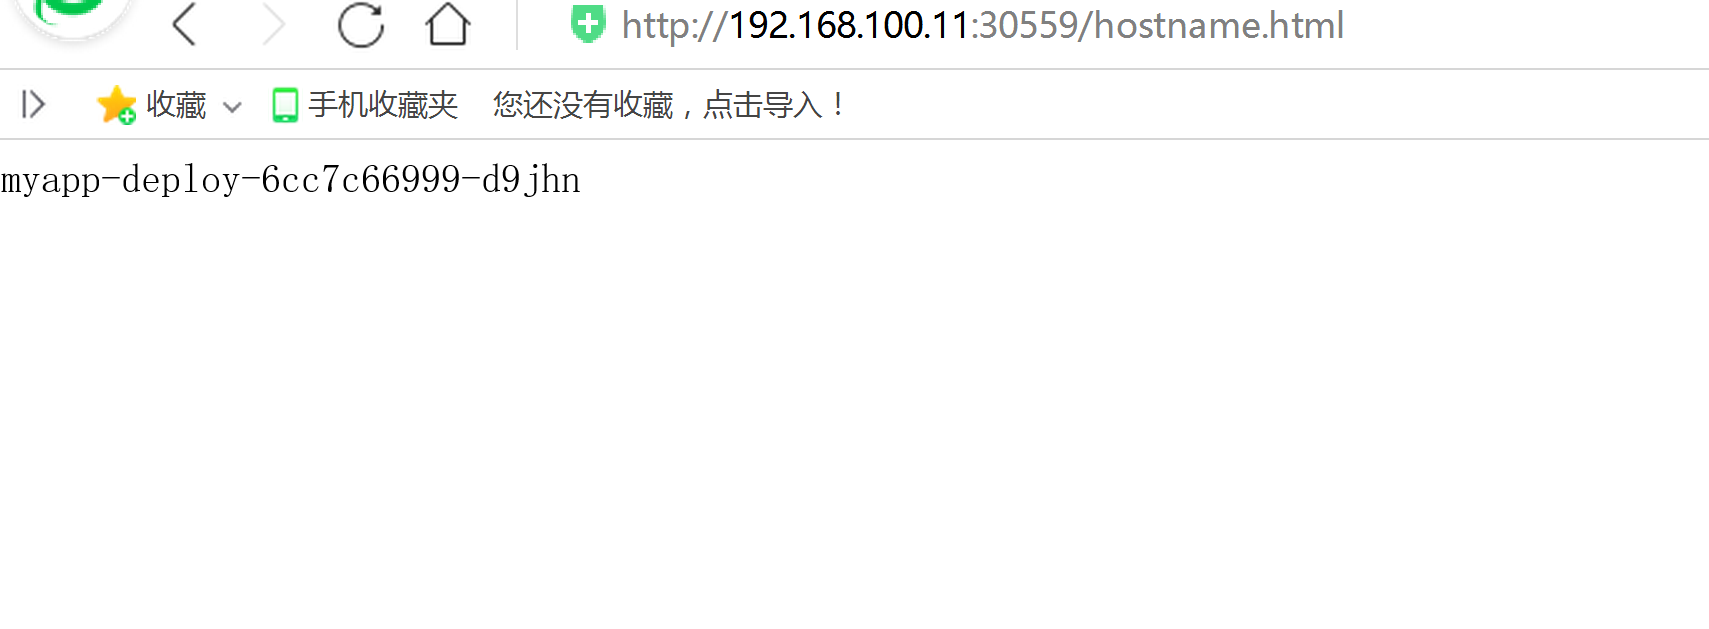
nodePort 的原理在于在 node 上开了一个端口,将向该端口的流量导入到 kube-proxy,然后由 kube-proxy 进一步到给对应的 pod
vim nodeport.yaml---apiVersion: v1kind: Servicemetadata:name: myappnamespace: defaultspec:type: NodePortselector:app: myapprelease: stabelports:- name: httpport: 80targetPort: 80---kubectl apply -f nodeport.yamlkubectl get svc
1.8 LoadBalancer
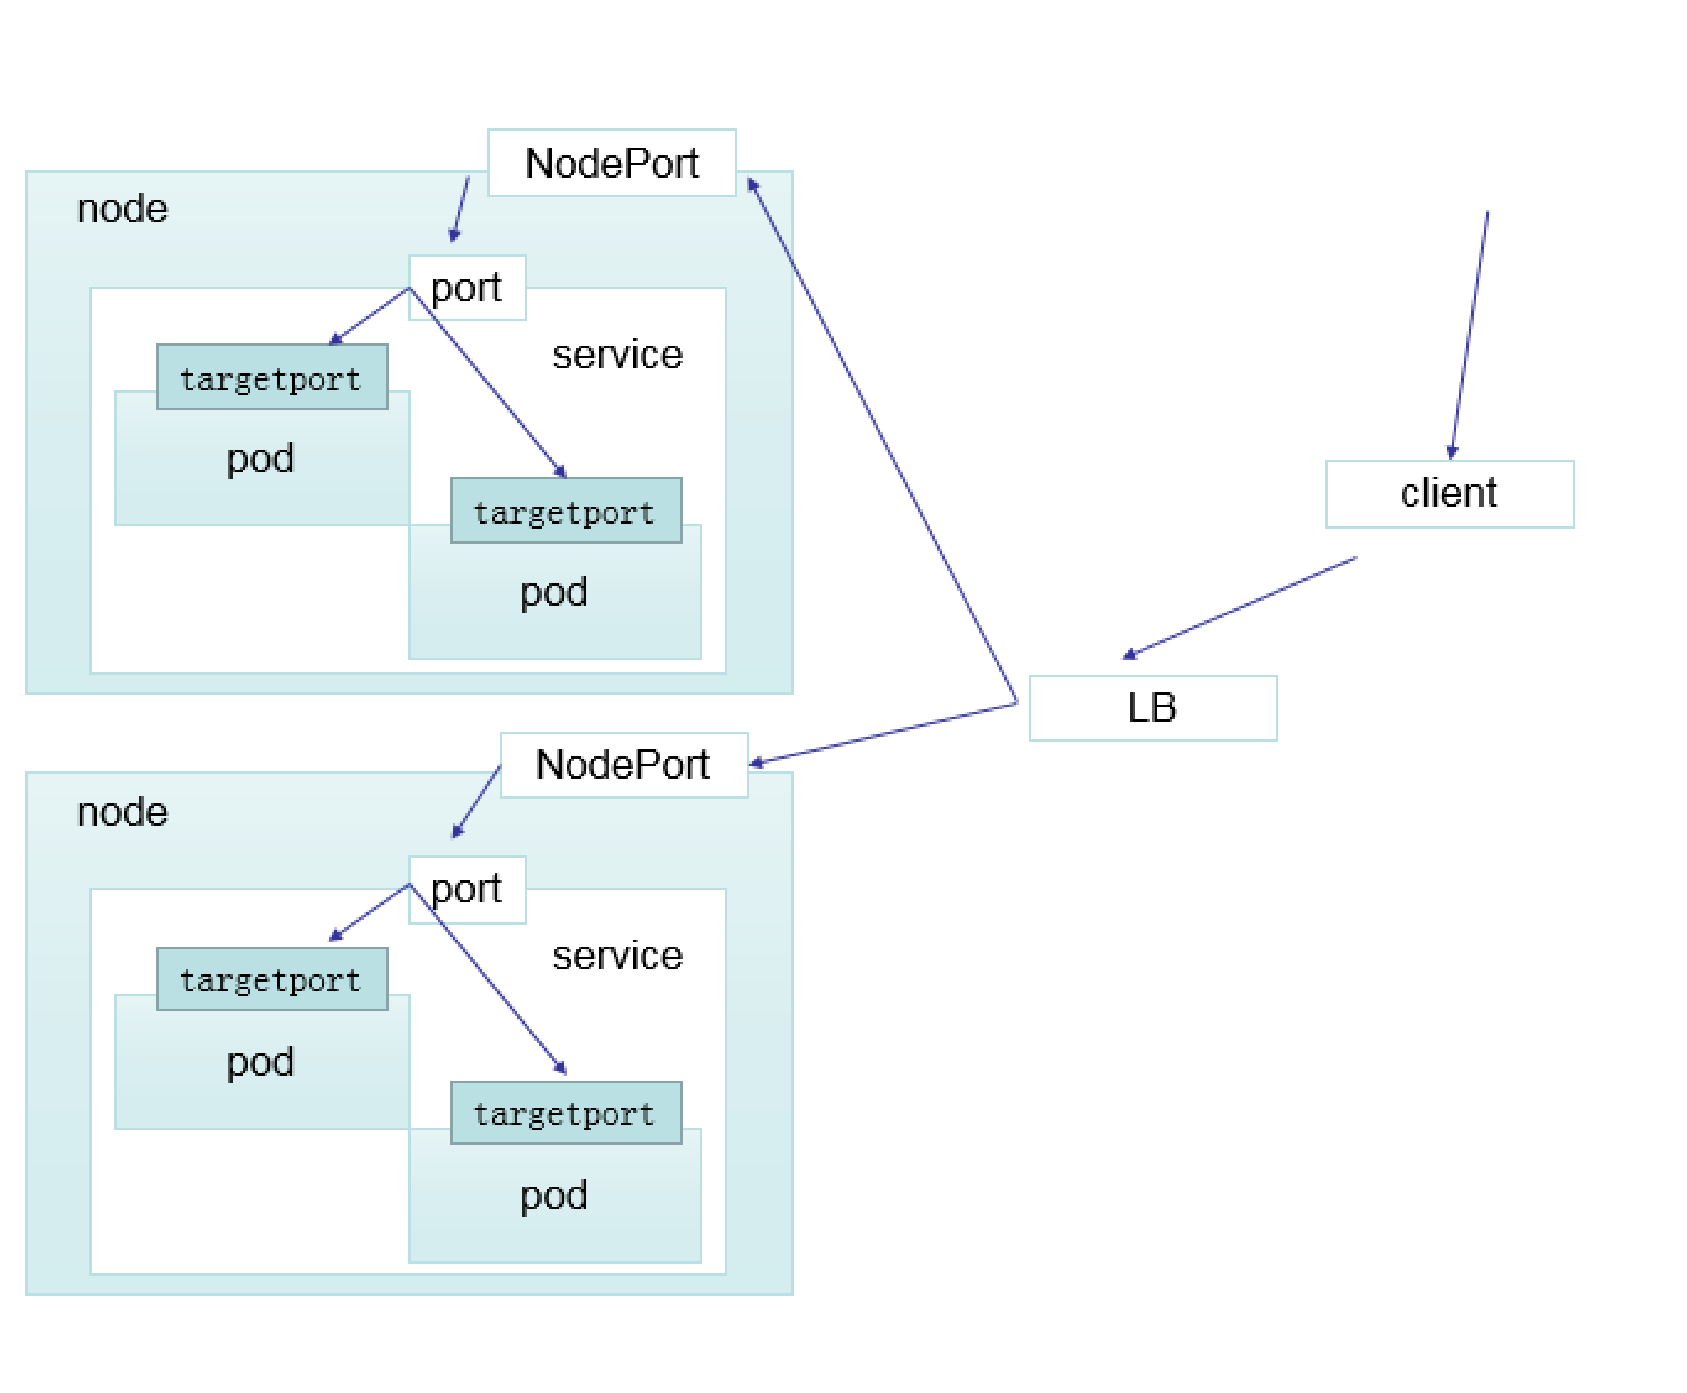
loadBalancer 和 nodePort 其实是同一种方式。区别在于 loadBalancer 比 nodePort 多了一步,就是可以调用cloud provider 去创建 LB 来向节点导流
1.9 ExternalName
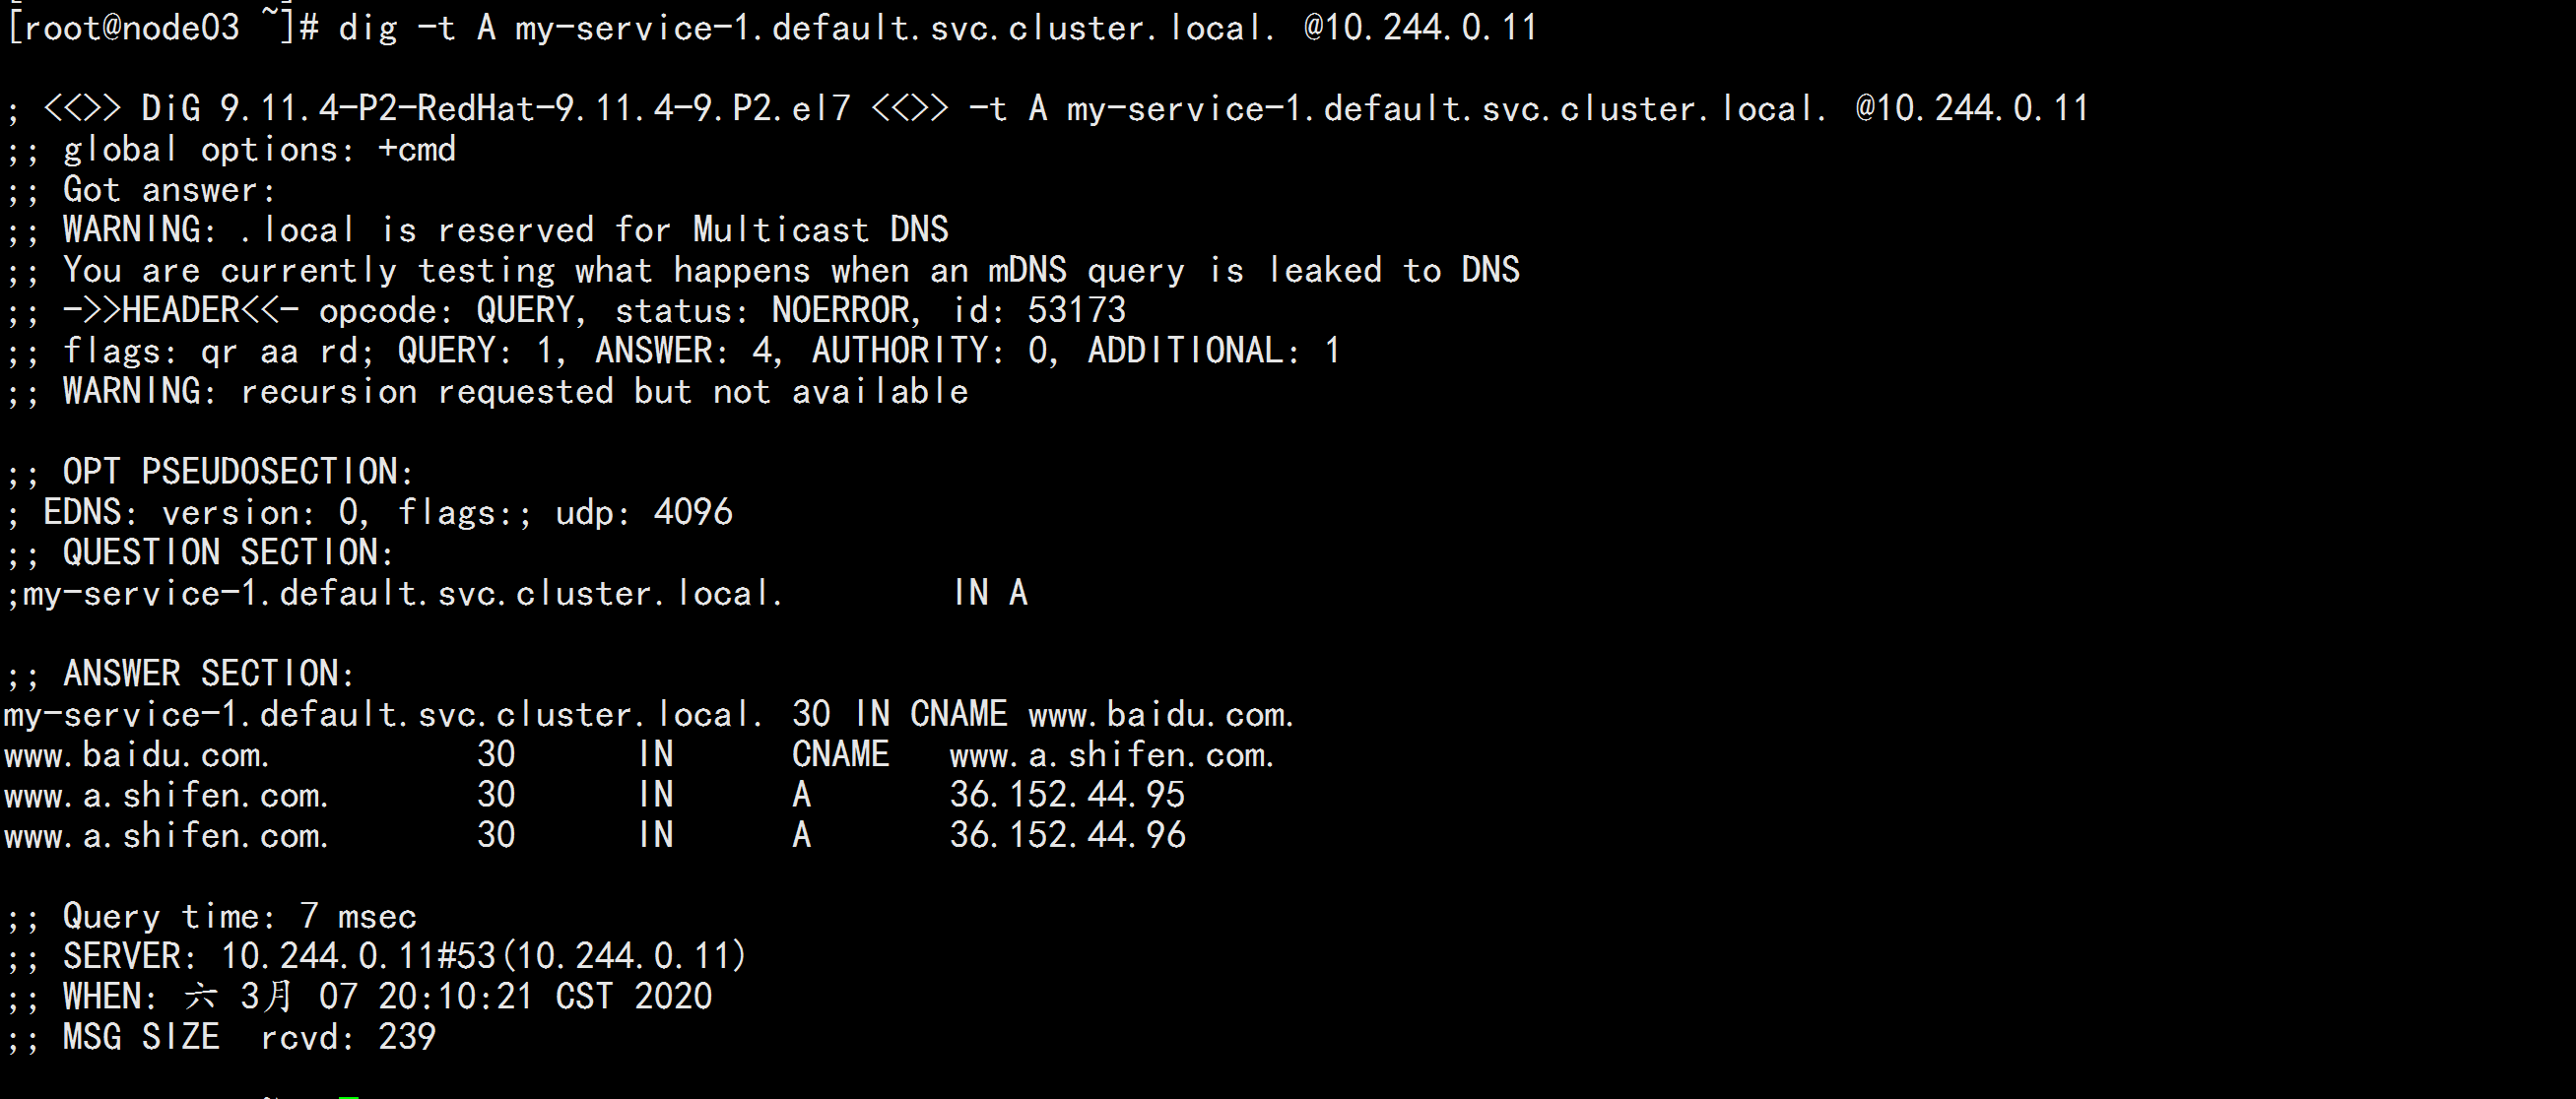
这种类型的 Service 通过返回 CNAME 和它的值,可以将服务映射到 externalName 字段的内容( 例如:www.baidu.com )。ExternalName Service 是 Service 的特例,它没有 selector,也没有定义任何的端口和Endpoint。相反的,对于运行在集群外部的服务,它通过返回该外部服务的别名这种方式来提供服务
vim externalName.yaml---kind: ServiceapiVersion: v1metadata:name: my-service-1namespace: defaultspec:type: ExternalNameexternalName: www.baidu.com---kubectl apply -f externalName.yaml
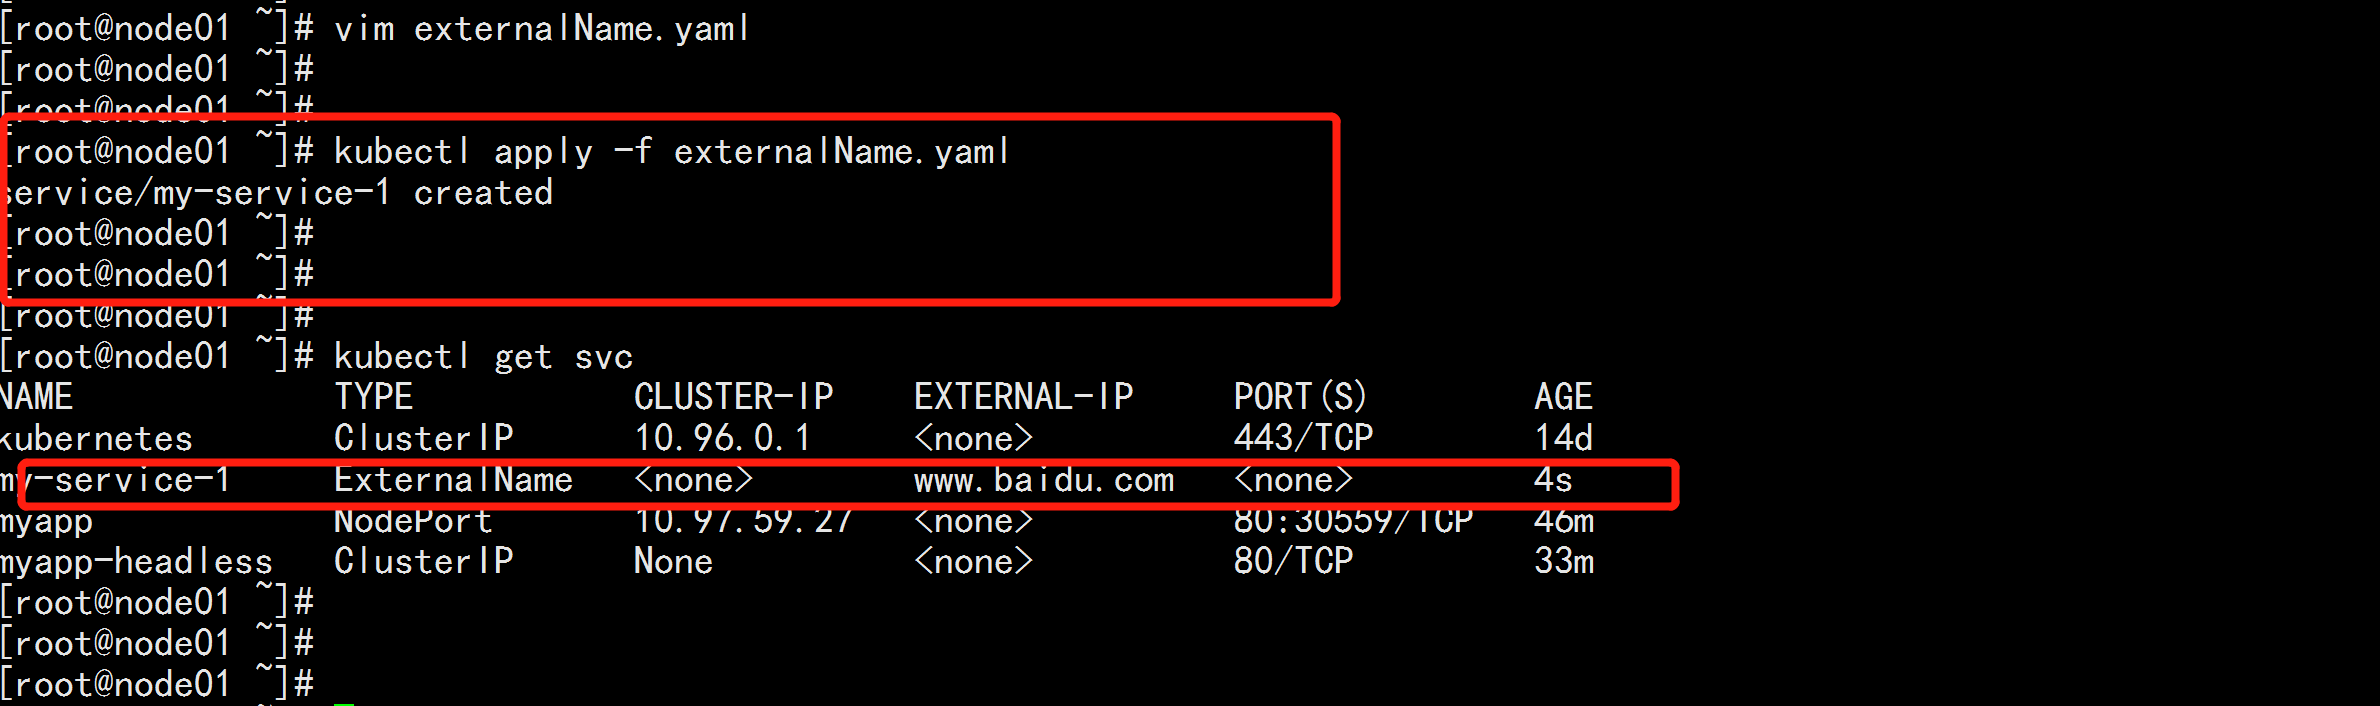
当查询主机 my-service.defalut.svc.cluster.local ( SVC_NAME.NAMESPACE.svc.cluster.local )时,集群的DNS 服务将返回一个值 my.database.example.com 的 CNAME 记录。访问这个服务的工作方式和其他的相同,唯一不同的是重定向发生在 DNS 层,而且不会进行代理或转发
dig -t A my-service-1.default.svc.cluster.local. @10.244.0.11